01
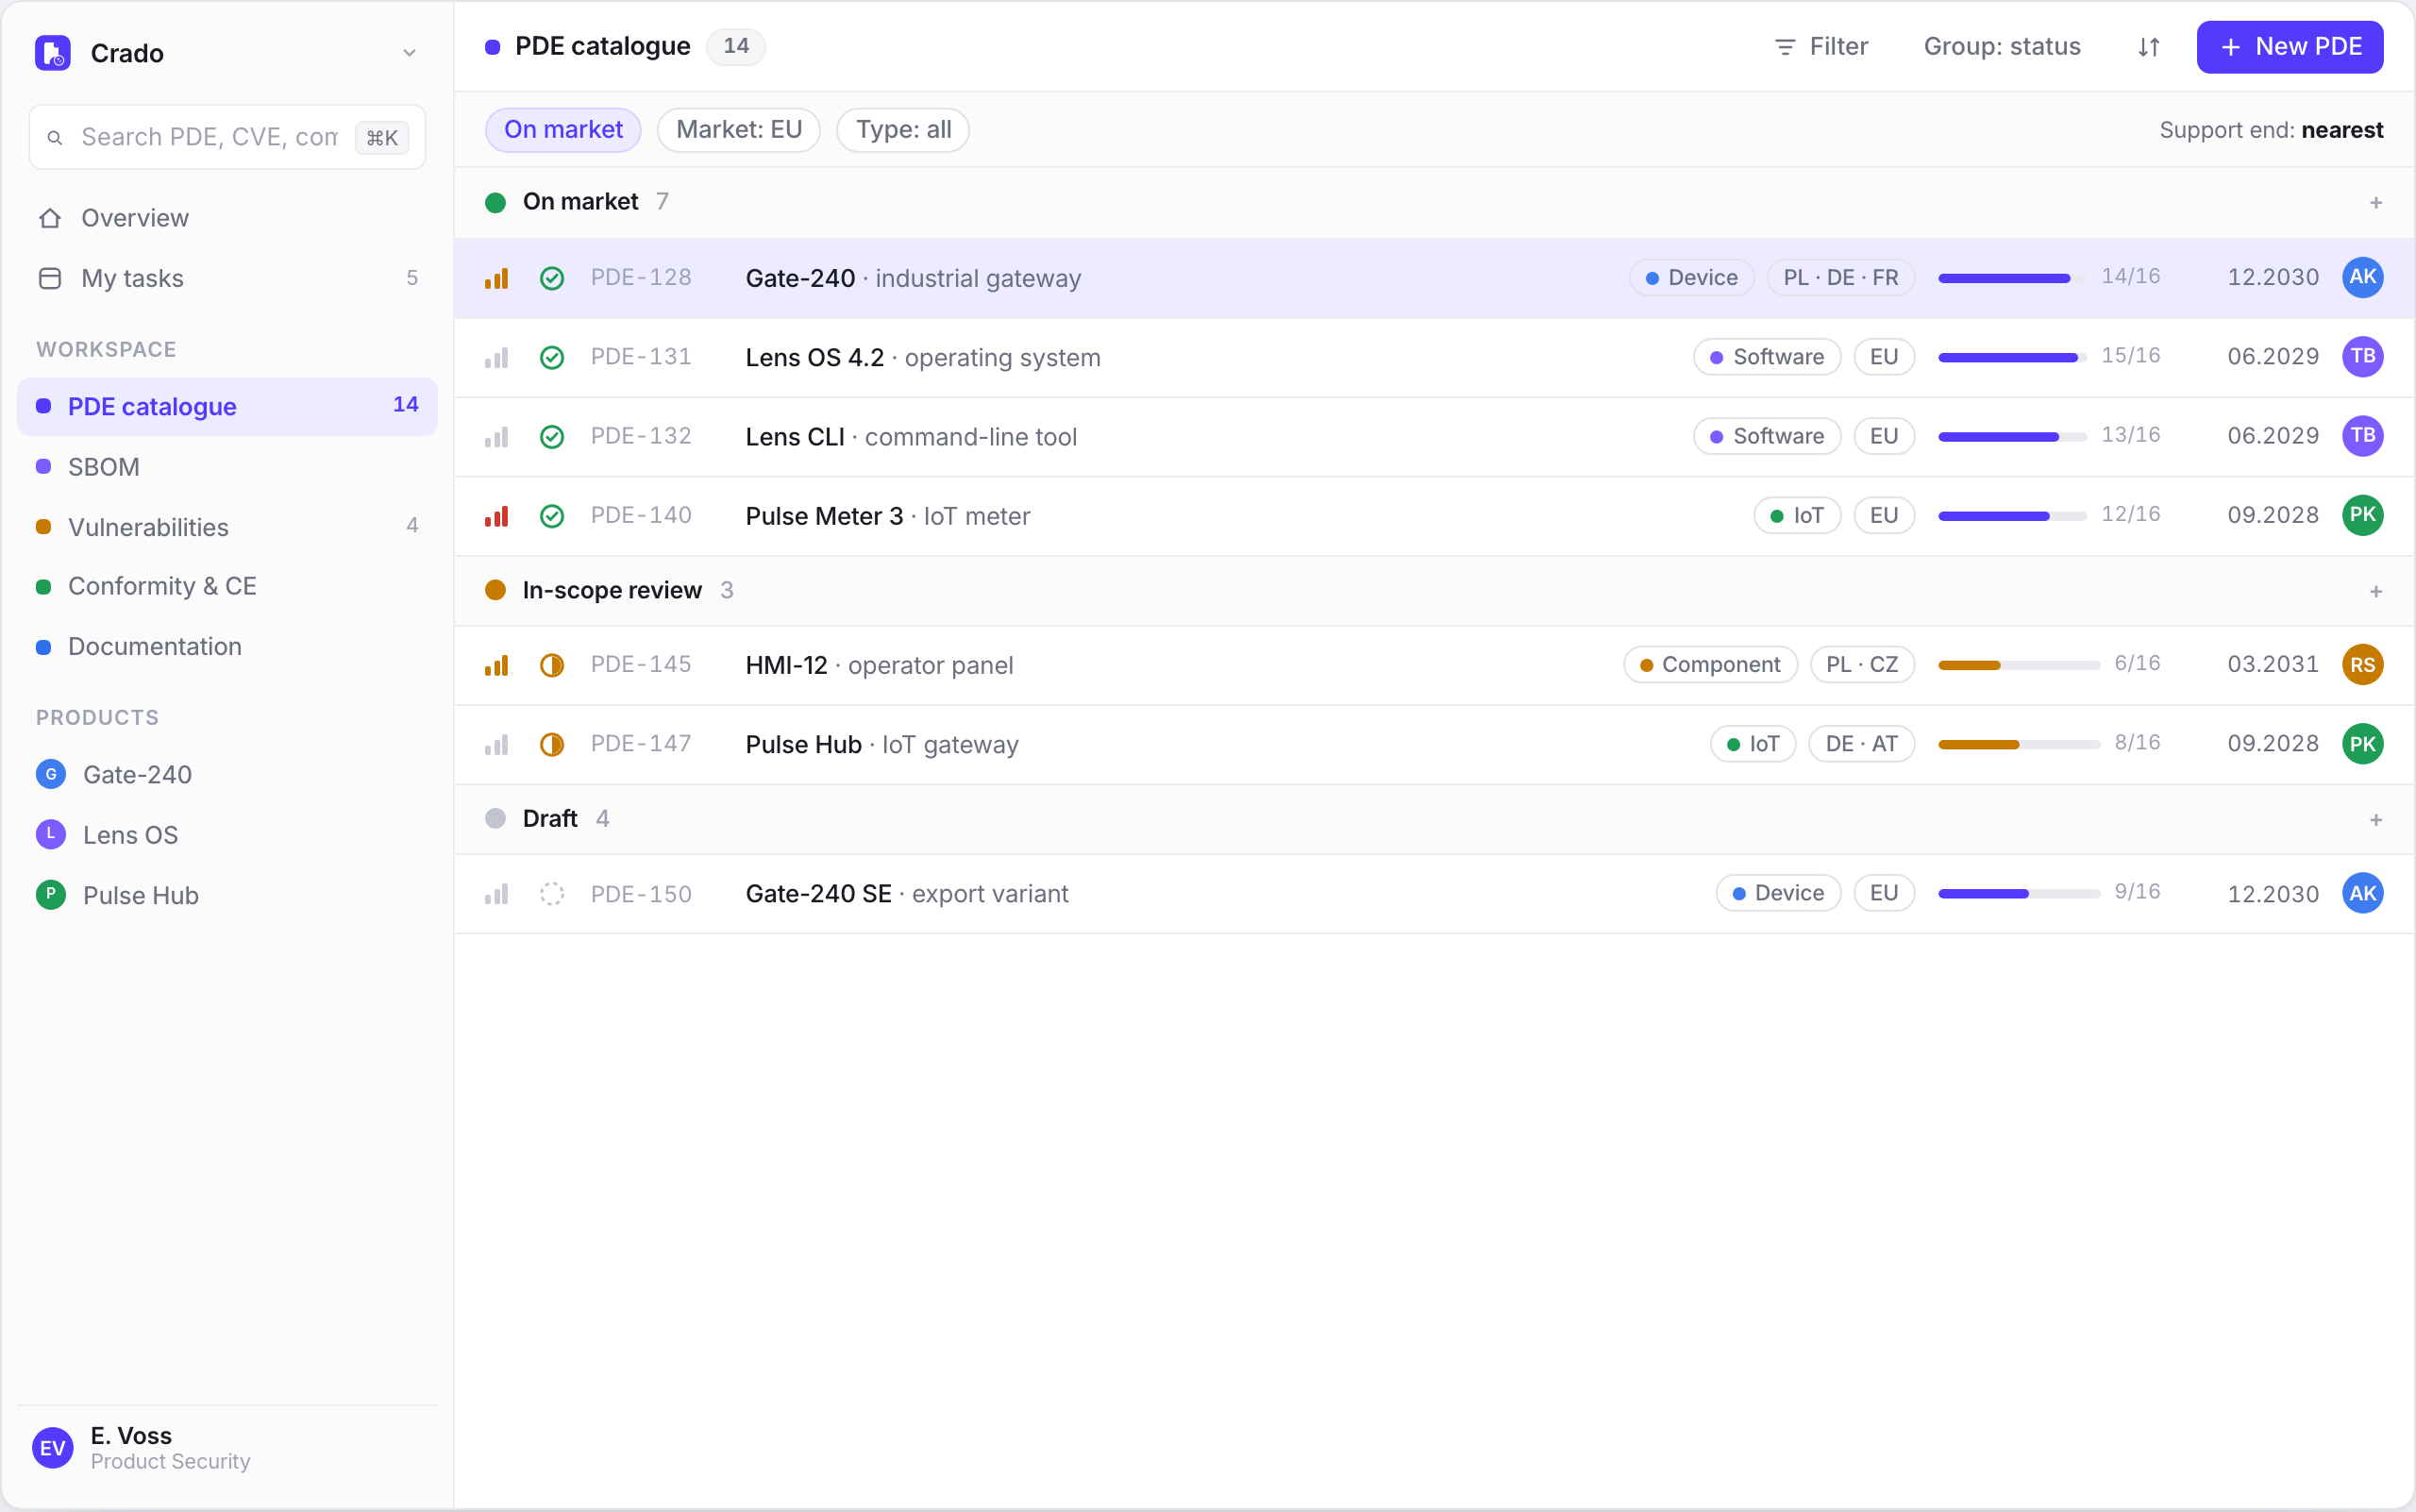
PDE-Katalog
Produkte, Versionen, Märkte und Datum des Inverkehrbringens. Sie sehen, was unter den CRA fällt.
Cyber Resilience Act
Produktkarte
Risiko
SBOM
Dokumentation
On-Premise
Produktkarte, Risikobewertung, SBOM, Dokumentation und Schwachstellenbehandlung. Ein System, bevor das Produkt auf den Unionsmarkt kommt.
Umfang
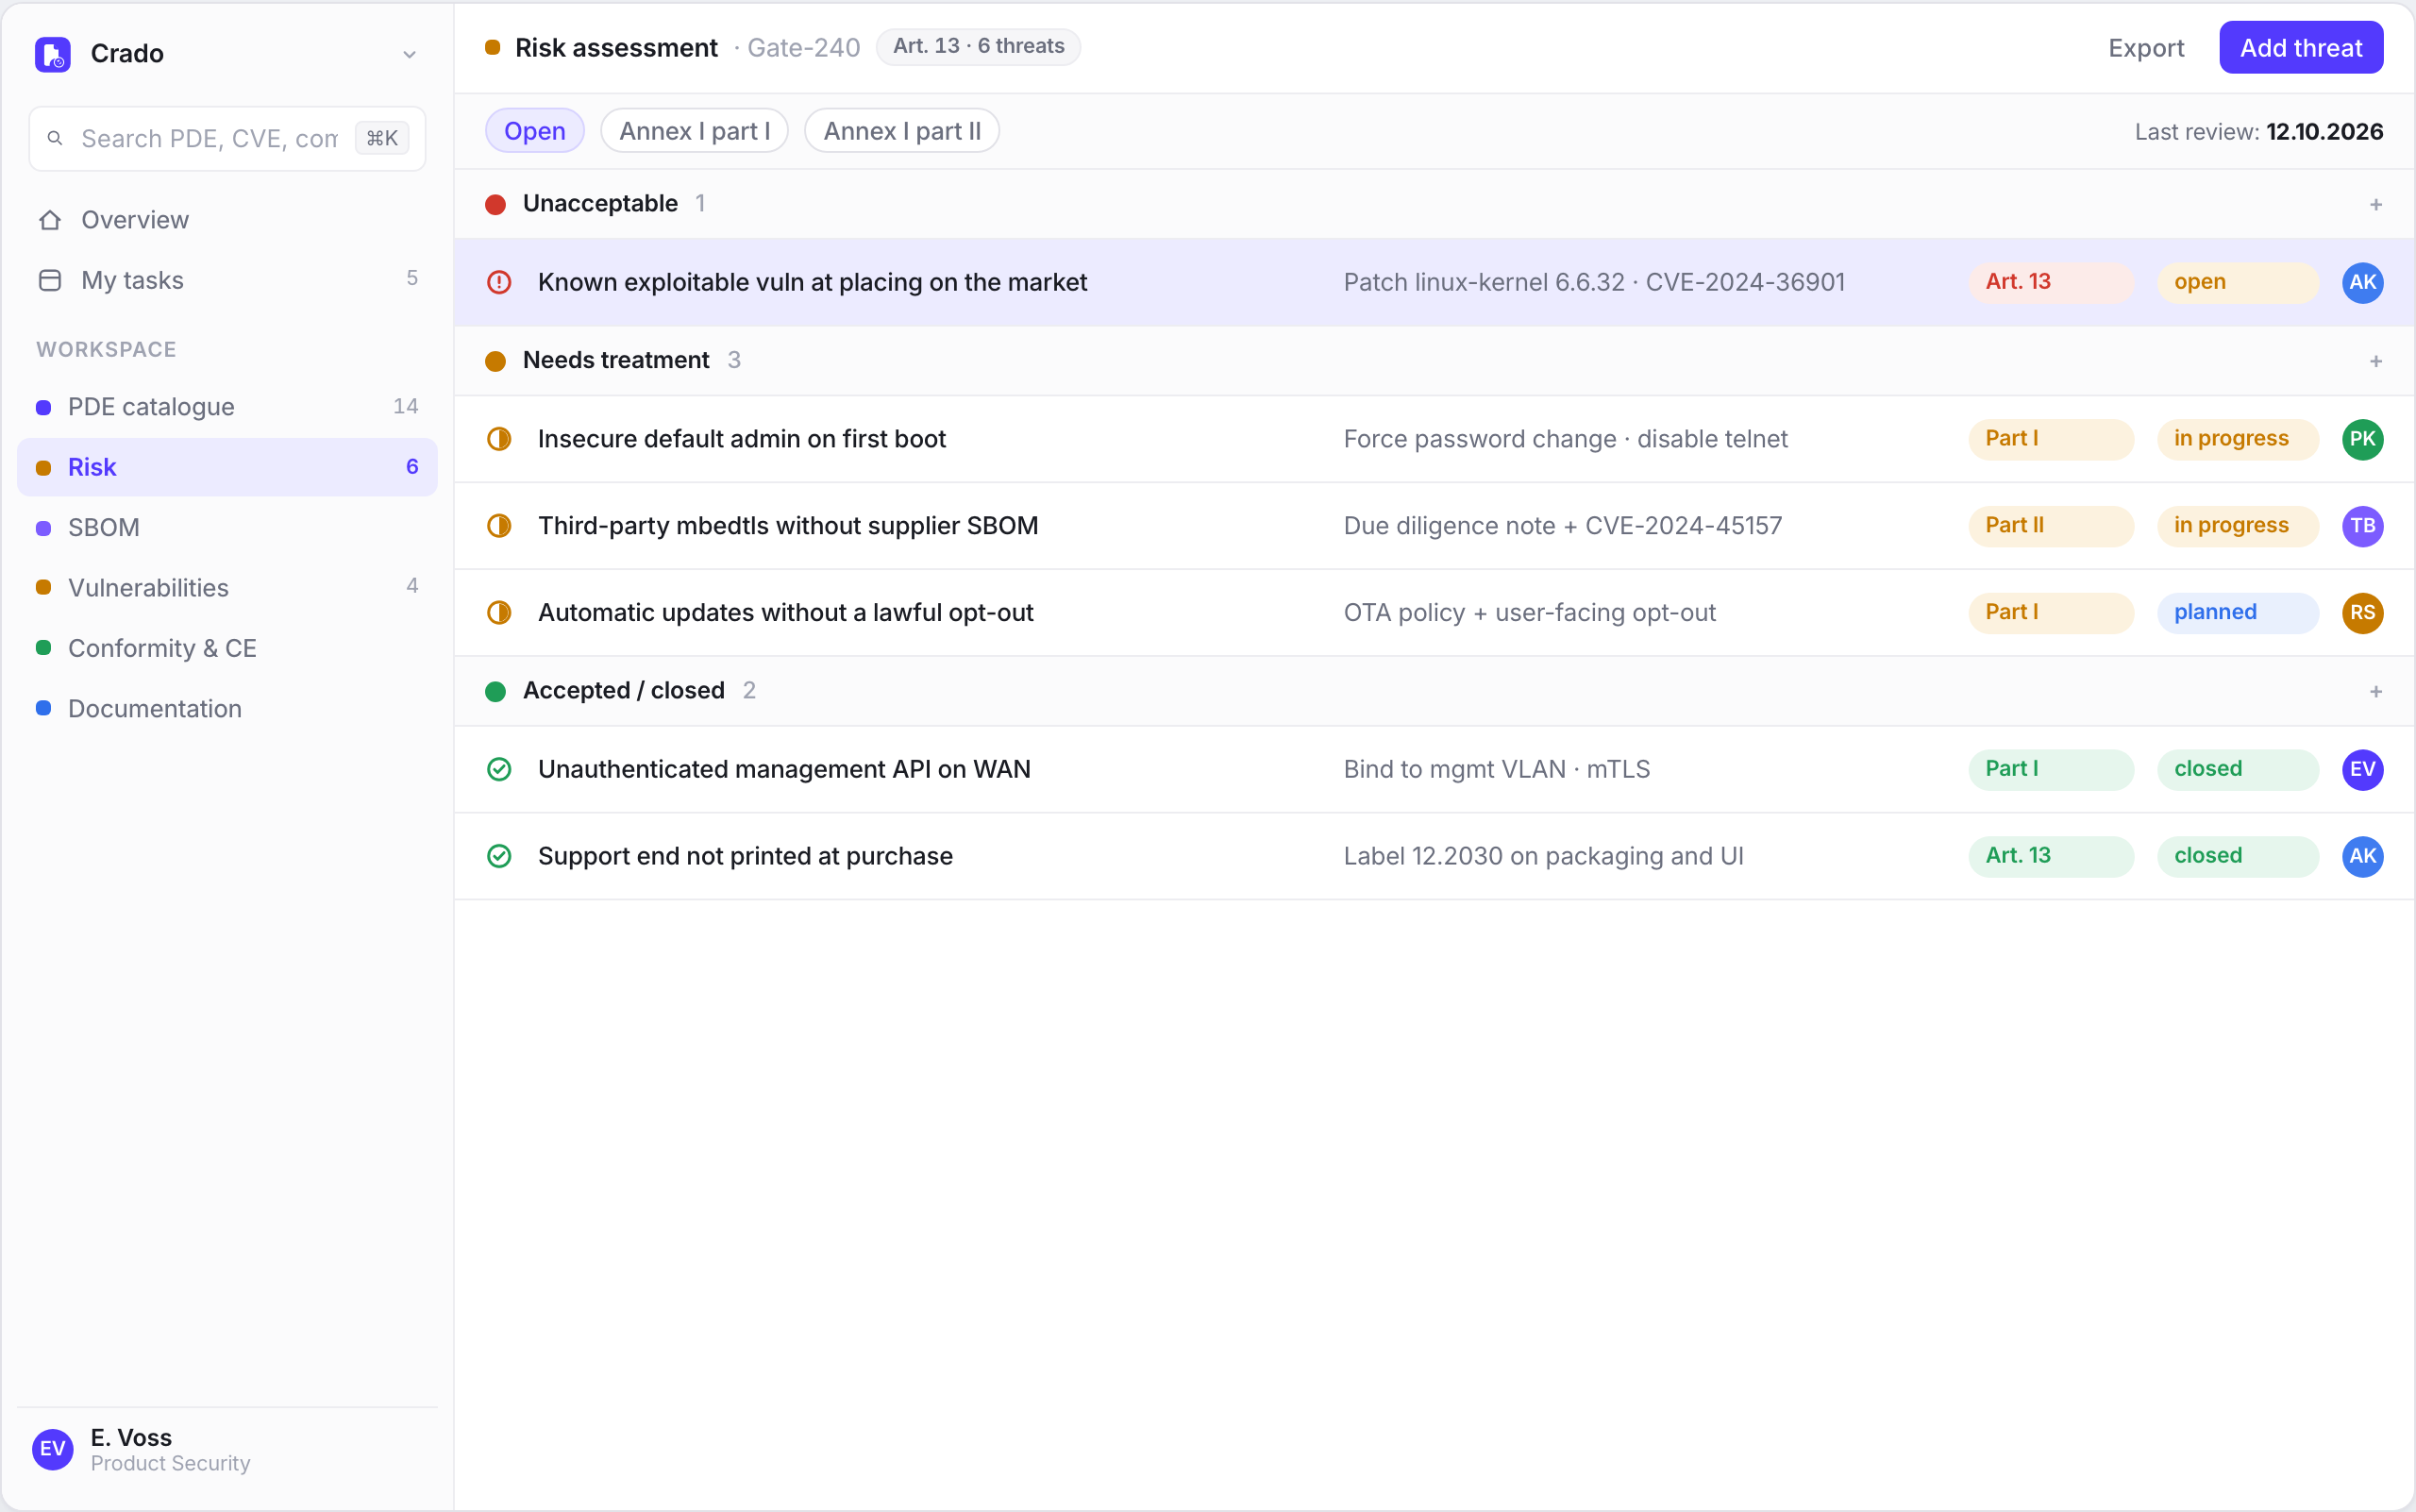
Schwachstellen und die Uhr nach Artikel 14 sind ein Modul. Das System führt die Produktkarte, die Risikobewertung, SBOM, die technische Akte und den CE-Pfad.
01
Produkte, Versionen, Märkte und Datum des Inverkehrbringens. Sie sehen, was unter den CRA fällt.
02
Grundlegende Anforderungen am Produkt, mit Risikobewertung und Lücken.
03
Bestandteile, Herkunft, Lizenzen und bekannte Schwachstellen.
04
Behandlung über den erklärten Supportzeitraum, mit 24h-/72h-Uhr.
05
Technische Unterlagen, wenn die Marktüberwachung fragt.
06
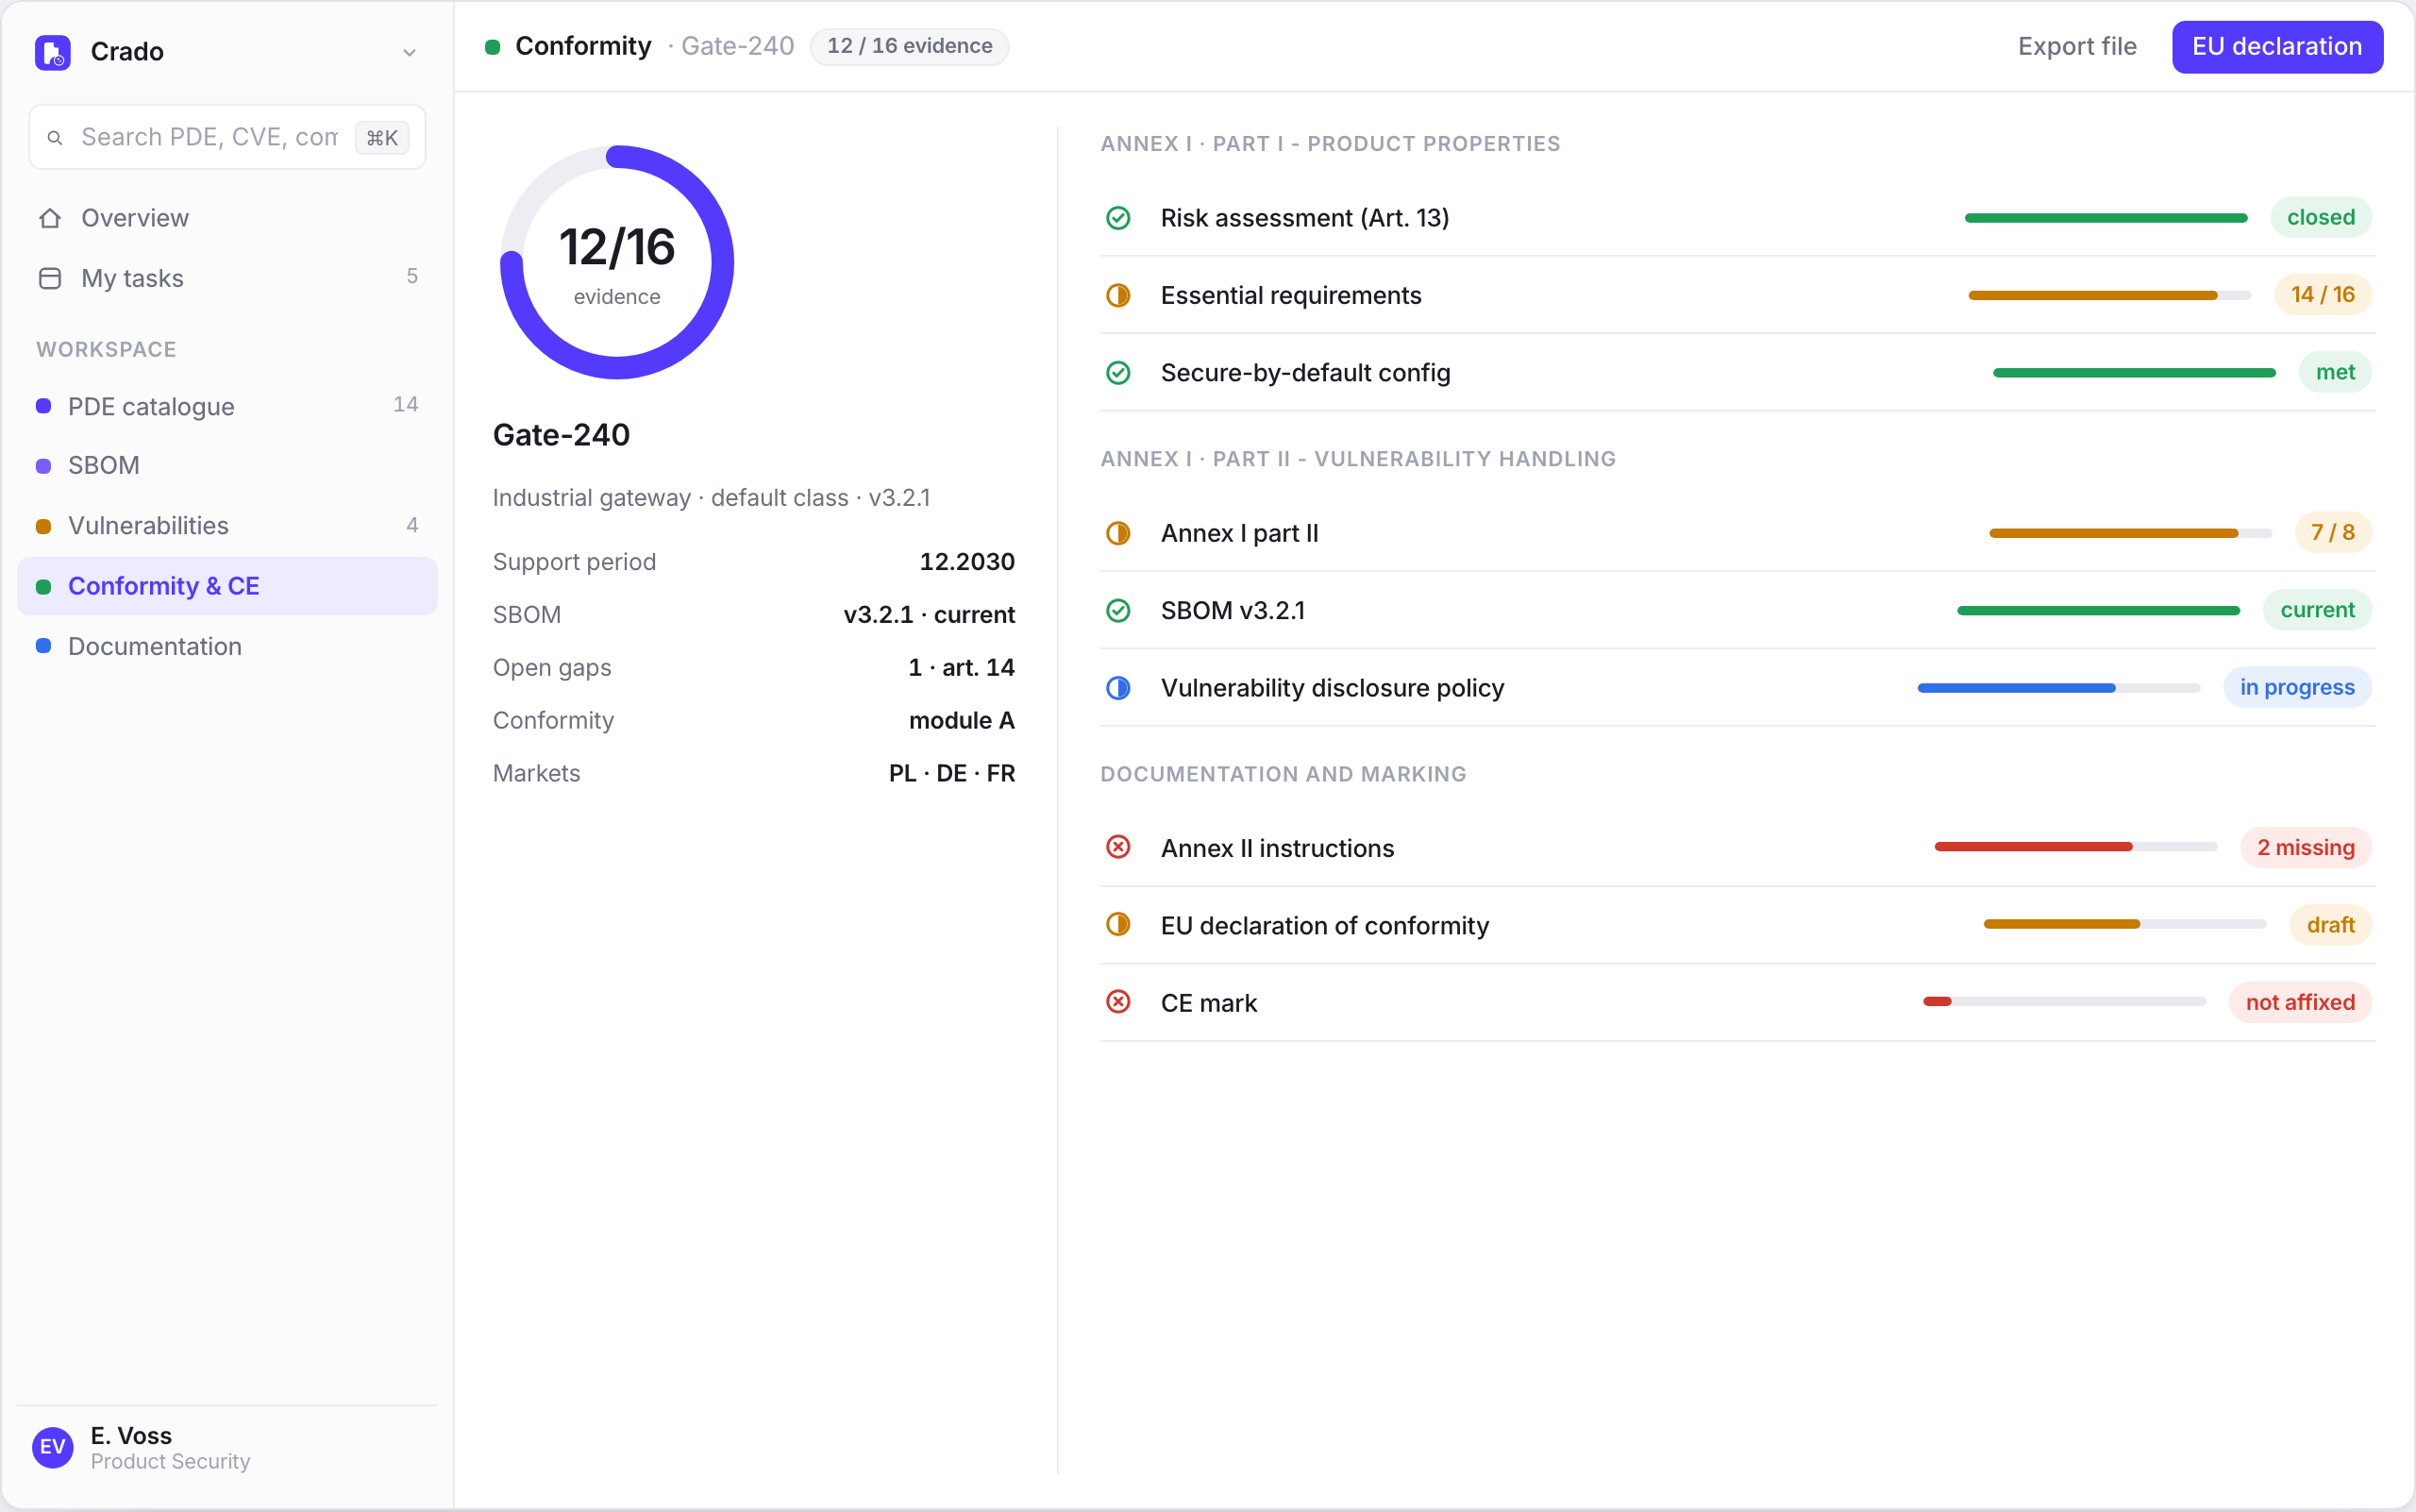
Konformitätsbewertung, EU-Erklärung und Kennzeichnung, bevor das Produkt das Lager verlässt.
Produkte kommen rein: Name, Version, Typ (Gerät / Software / Komponente), Märkte, Datum des Inverkehrbringens, Supportende.
An jedem PDE markieren Sie, ob der CRA gilt, wer Hersteller ist und ob eine wesentliche Änderung vorliegt.
Die Risikobewertung hängt an den grundlegenden Anforderungen. Eine Lücke lebt nicht in einem Extra-Excel.
Komponenten aus CI oder Import, mit CVE verknüpft. Die Sorgfalt zum Lieferanten bleibt an der Komponente.
Schwachstellenwarteschlange mit 24h-/72h-Uhr. Technische Unterlagen, EU-Erklärung, Kennzeichnung - bevor das Produkt das Lager verlässt.
SBOM, Risikobewertung und technische Unterlagen bleiben in Ihrem Netz. Es gibt keine Produkt-Cloud, und wir bitten nicht um Upload nach außen.
Branchen
Software
Sie müssen kein Gerät ausliefern, um unter den CRA zu fallen. Eine Anwendung, eine Bibliothek oder ein eingebettetes System, das separat verkauft wird, ist ein Produkt mit digitalen Elementen, wenn Sie es unter Ihrem Namen in Verkehr bringen.
IoT
Der CRA will keine bekannte ausnutzbare Schwachstelle beim Start, sichere Defaults und Updates über einen erklärten Zeitraum. Das trifft Firmware härter als SaaS.
Industrie
Eine Linie, eine SPS, ein HMI, ein Gateway - wenn Sie das als Produkt auf den Unionsmarkt bringen, fragt der CRA nach Entwurf, Komponenten und Wartung. Industriekäufer wollen diese Akte nicht in einer fremden Cloud.
Elektronik
Cybersicherheit wird zur Produkteigenschaft neben den älteren Richtlinien. Der Hersteller braucht Risikobewertung, Stückliste und Supportzeitraum, bevor das Produkt in Verkehr kommt.
Kalender
10. Dezember 2024
Die Verordnung gilt. Die volle Anwendung der grundlegenden Anforderungen kommt später.
11. Juni 2026
Die Regeln zur Notifizierung von Konformitätsbewertungsstellen gelten.
11. September 2026
Hersteller melden aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle: Frühwarnung in 24 Stunden, vollständige Meldung in 72 Stunden, dann Abschlussbericht.
11. Dezember 2027
Ein in Verkehr gebrachtes Produkt muss Anhang I erfüllen, die Konformitätsbewertung abschließen sowie EU-Erklärung und CE-Kennzeichnung tragen. Risikobewertung, Dokumentation, SBOM und Supportzeitraum müssen laufen.
Wissensbasis
Kurzwege zu den wichtigsten Teilen der Verordnung und Werkzeuge, die wir ergänzen.
Produktkarte, Risiko, Dokumentation und Termine aus der Verordnung.
10.2024 Inkrafttreten, 09.2026 Art. 14, 12.2027 CE-Kennzeichnung.
Grundlegende Anforderungen: Produkteigenschaften und Schwachstellenbehandlung.
Hersteller, Importeur, Händler, Bevollmächtigter.
Frühwarnung 24h, vollständige Meldung 72h, Abschlussbericht.
Checkliste der grundlegenden Anforderungen für die technischen Unterlagen.
Supportende und EOL-Datum für ein Produkt rechnen.
Nein. Schwachstellen und die Uhr nach Artikel 14 sind ein Modul. Das System führt die Produktkarte (PDE), die Risikobewertung und Anhang I, SBOM, die technische Akte und den CE-Pfad.
Ja, wenn Sie sie unter eigenem Namen oder Zeichen auf den Unionsmarkt bringen. Ein PDE ist nicht nur eine Elektronikschachtel.
Artikel 14 gilt: aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle. Frühwarnung in 24 Stunden, vollständige Meldung in 72 Stunden, dann Abschlussbericht. Über die einheitliche Plattform an das CSIRT der Hauptniederlassung und an ENISA.
Grundlegende Anforderungen aus Anhang I, Konformitätsbewertung, EU-Erklärung und CE-Kennzeichnung beim Inverkehrbringen. Risikobewertung, SBOM, Dokumentation und Supportzeitraum müssen bereits laufen.
Nein. Sie installieren Crado AI bei sich. SBOM und technische Unterlagen landen nicht auf unserem Server.
Nein. Das System sammelt Nachweise und führt den Prozess. Die Konformitätsbewertung bleibt bei Ihnen.
Von wenigen SKUs bis zu einem Katalog in den Hunderten. Im Gespräch zählt die Zahl der PDE und ob schon eine SBOM aus der Pipeline kommt.
Ein fiktiver Katalog (Gate-240, Lens OS). Er zeigt die Dichte der Oberfläche, nicht Kundendaten.
An hello@crado.eu. Wir antworten an die Adresse, die Sie angeben.