01
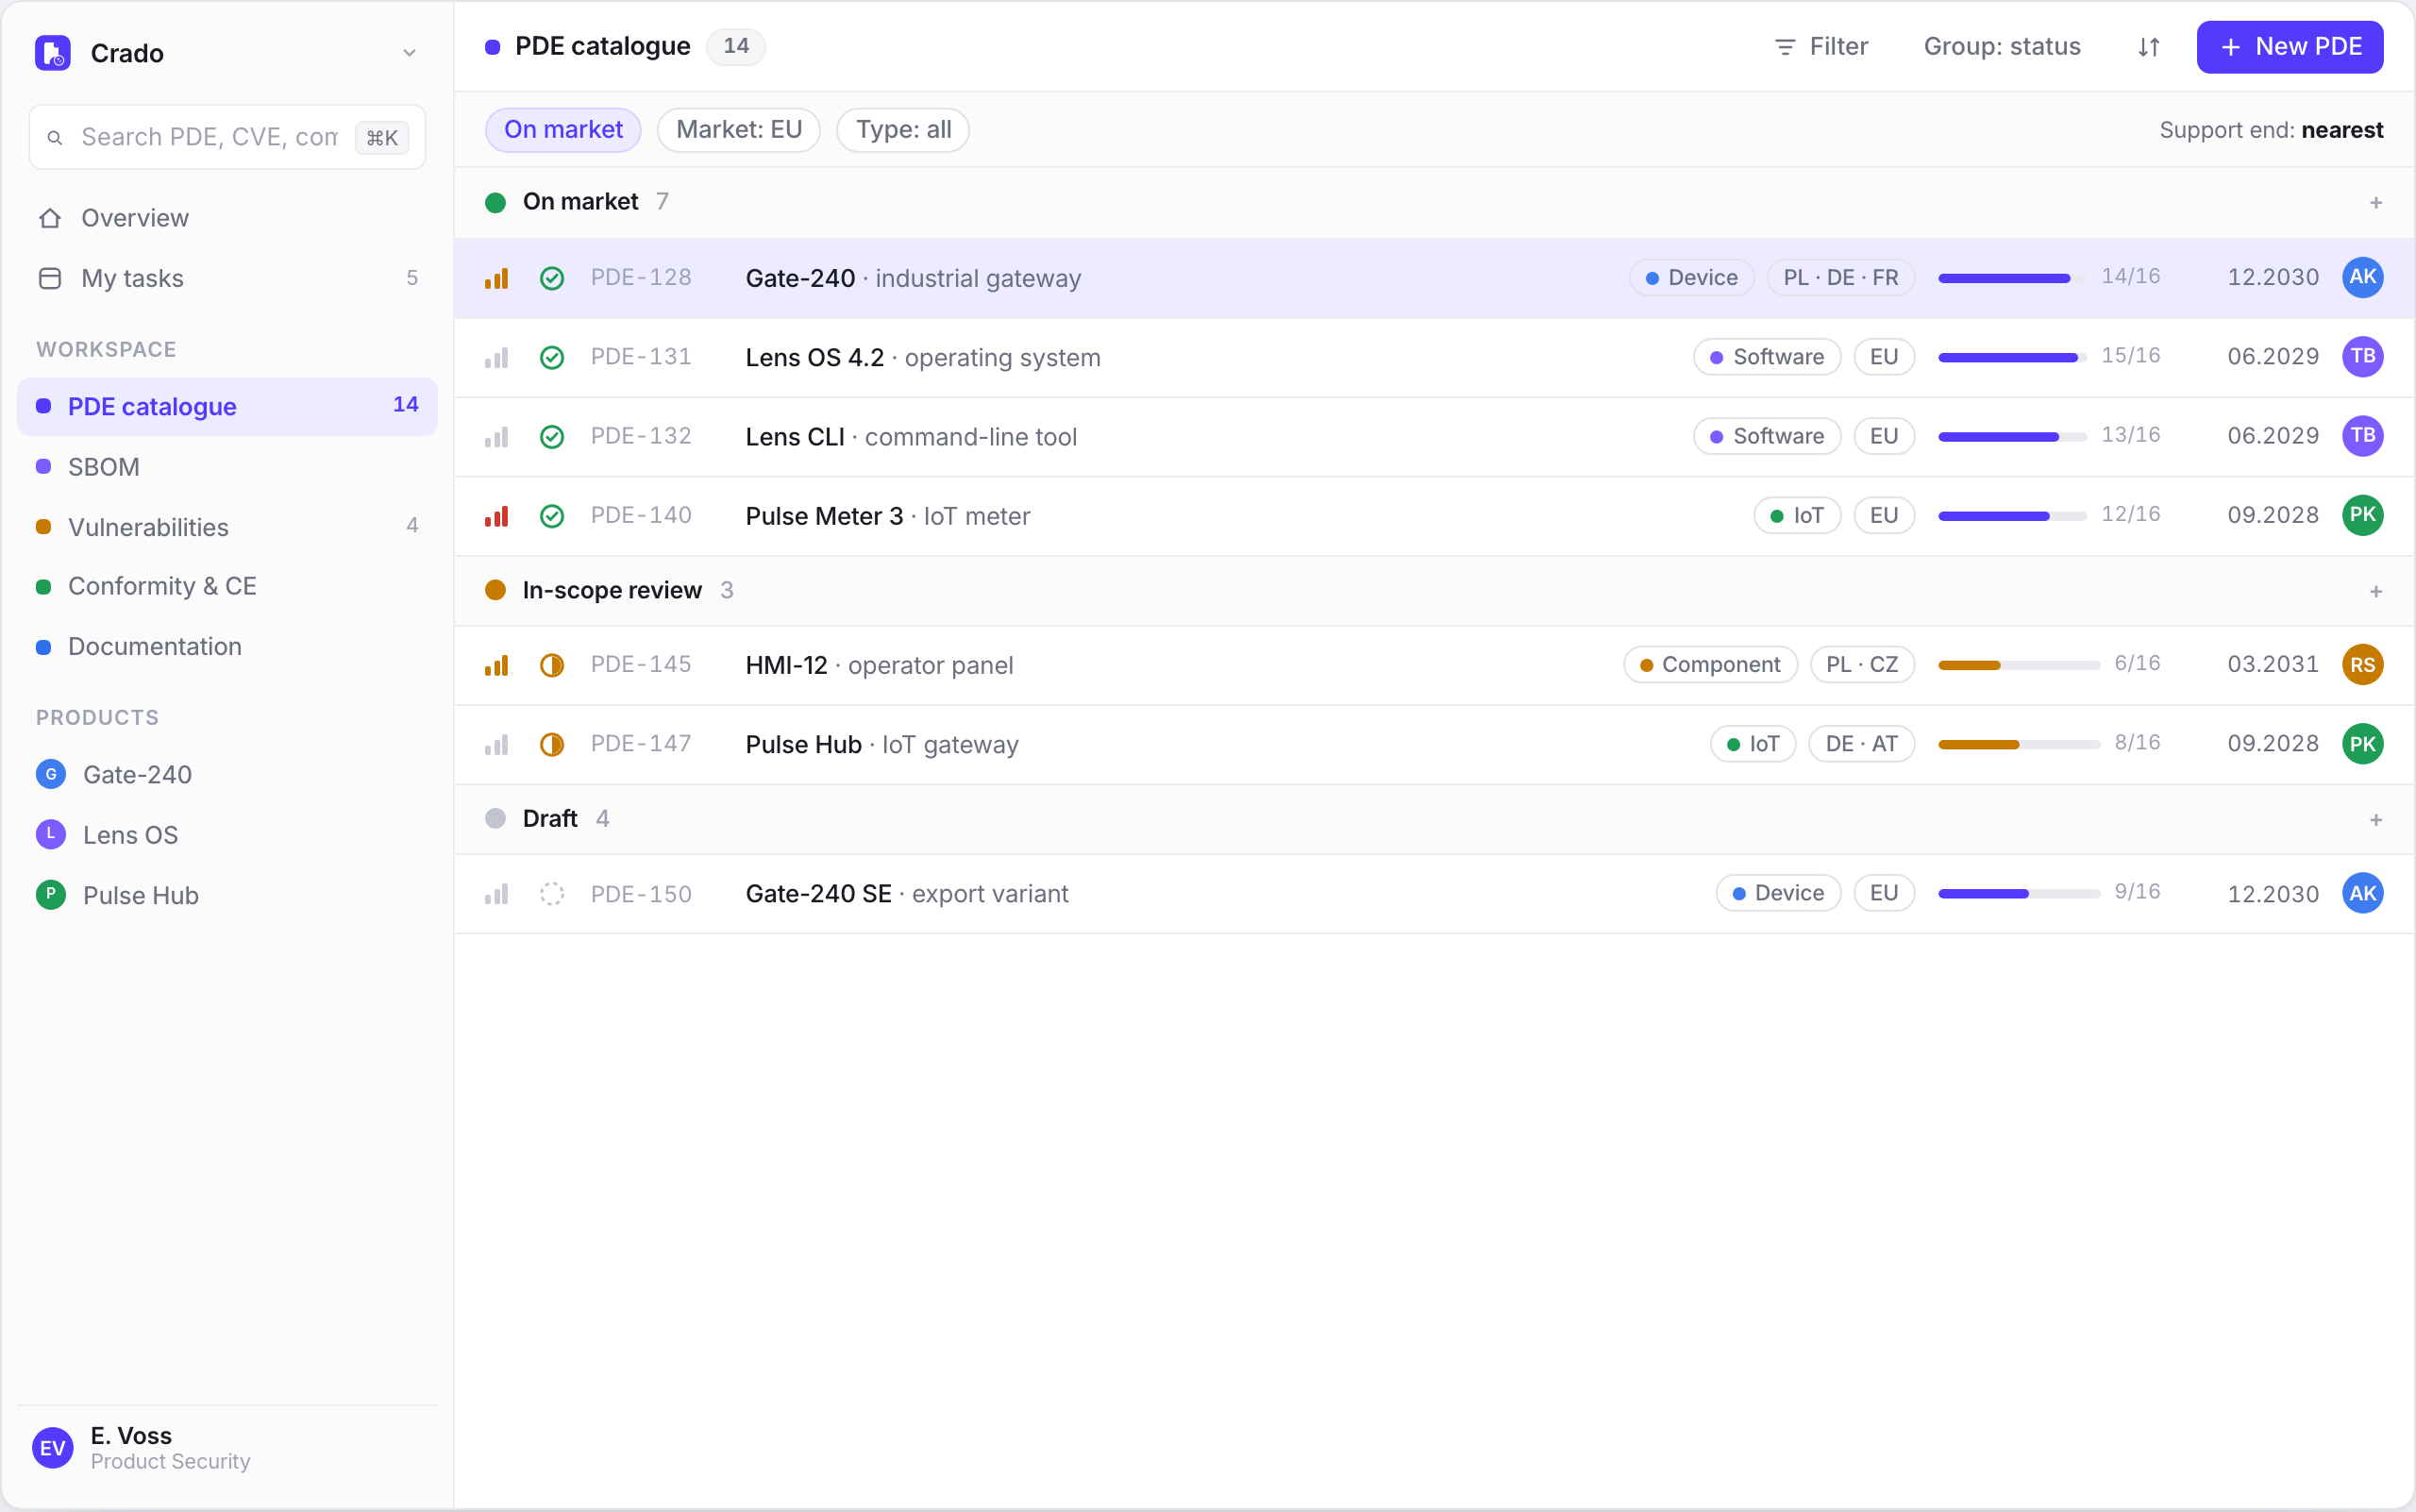
Katalog PDE
Produkty, wersje, rynki i data wprowadzenia. Widać, co podlega CRA.
Cyber Resilience Act
Mapa produktów
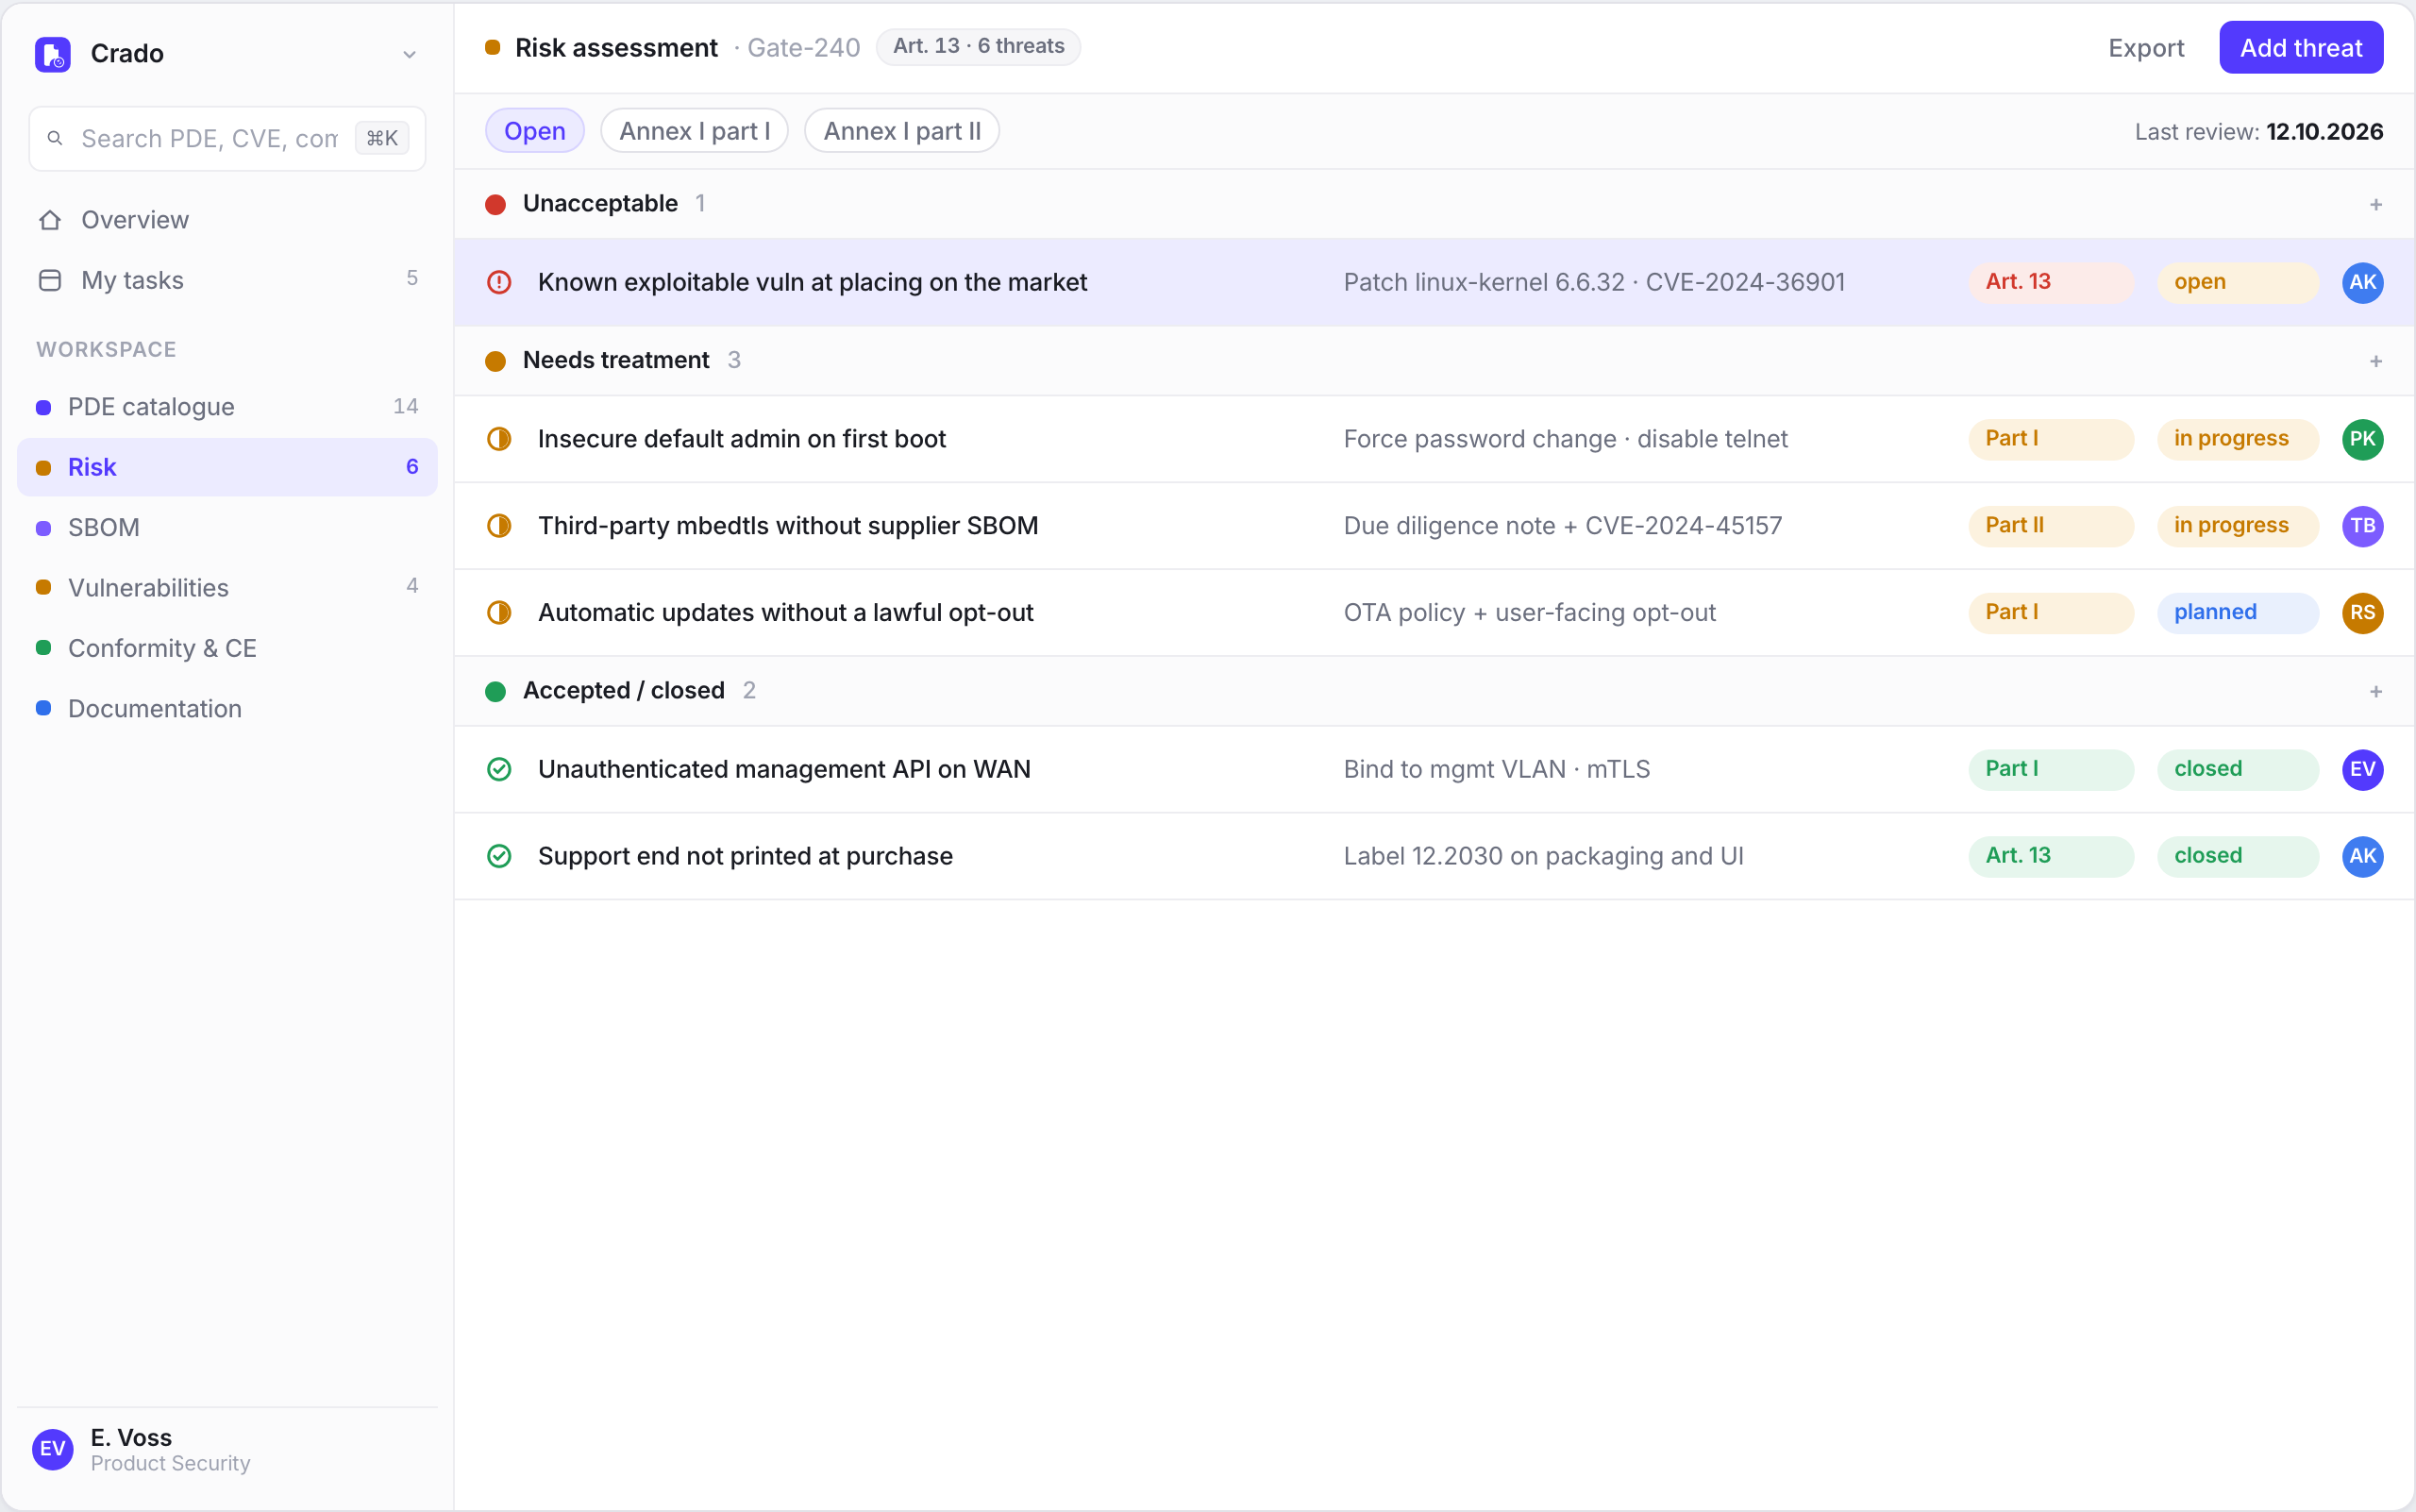
Ryzyko
SBOM
Dokumentacja
On-premise
Mapa produktów, ocena ryzyka, SBOM, dokumentacja i obsługa podatności. Jeden system, zanim wyrób wejdzie na rynek UE.
Zakres
Podatności i zegar art. 14 są jednym z modułów. System prowadzi mapę produktów, ocenę ryzyka, SBOM, plik techniczny i ścieżkę do znaku CE.
01
Produkty, wersje, rynki i data wprowadzenia. Widać, co podlega CRA.
02
Wymagania zasadnicze przypięte do produktu, z oceną ryzyka i lukami.
03
Lista składników, pochodzenie, licencje i znane podatności.
04
Obsługa przez deklarowany okres wsparcia, z zegarem 24h / 72h.
05
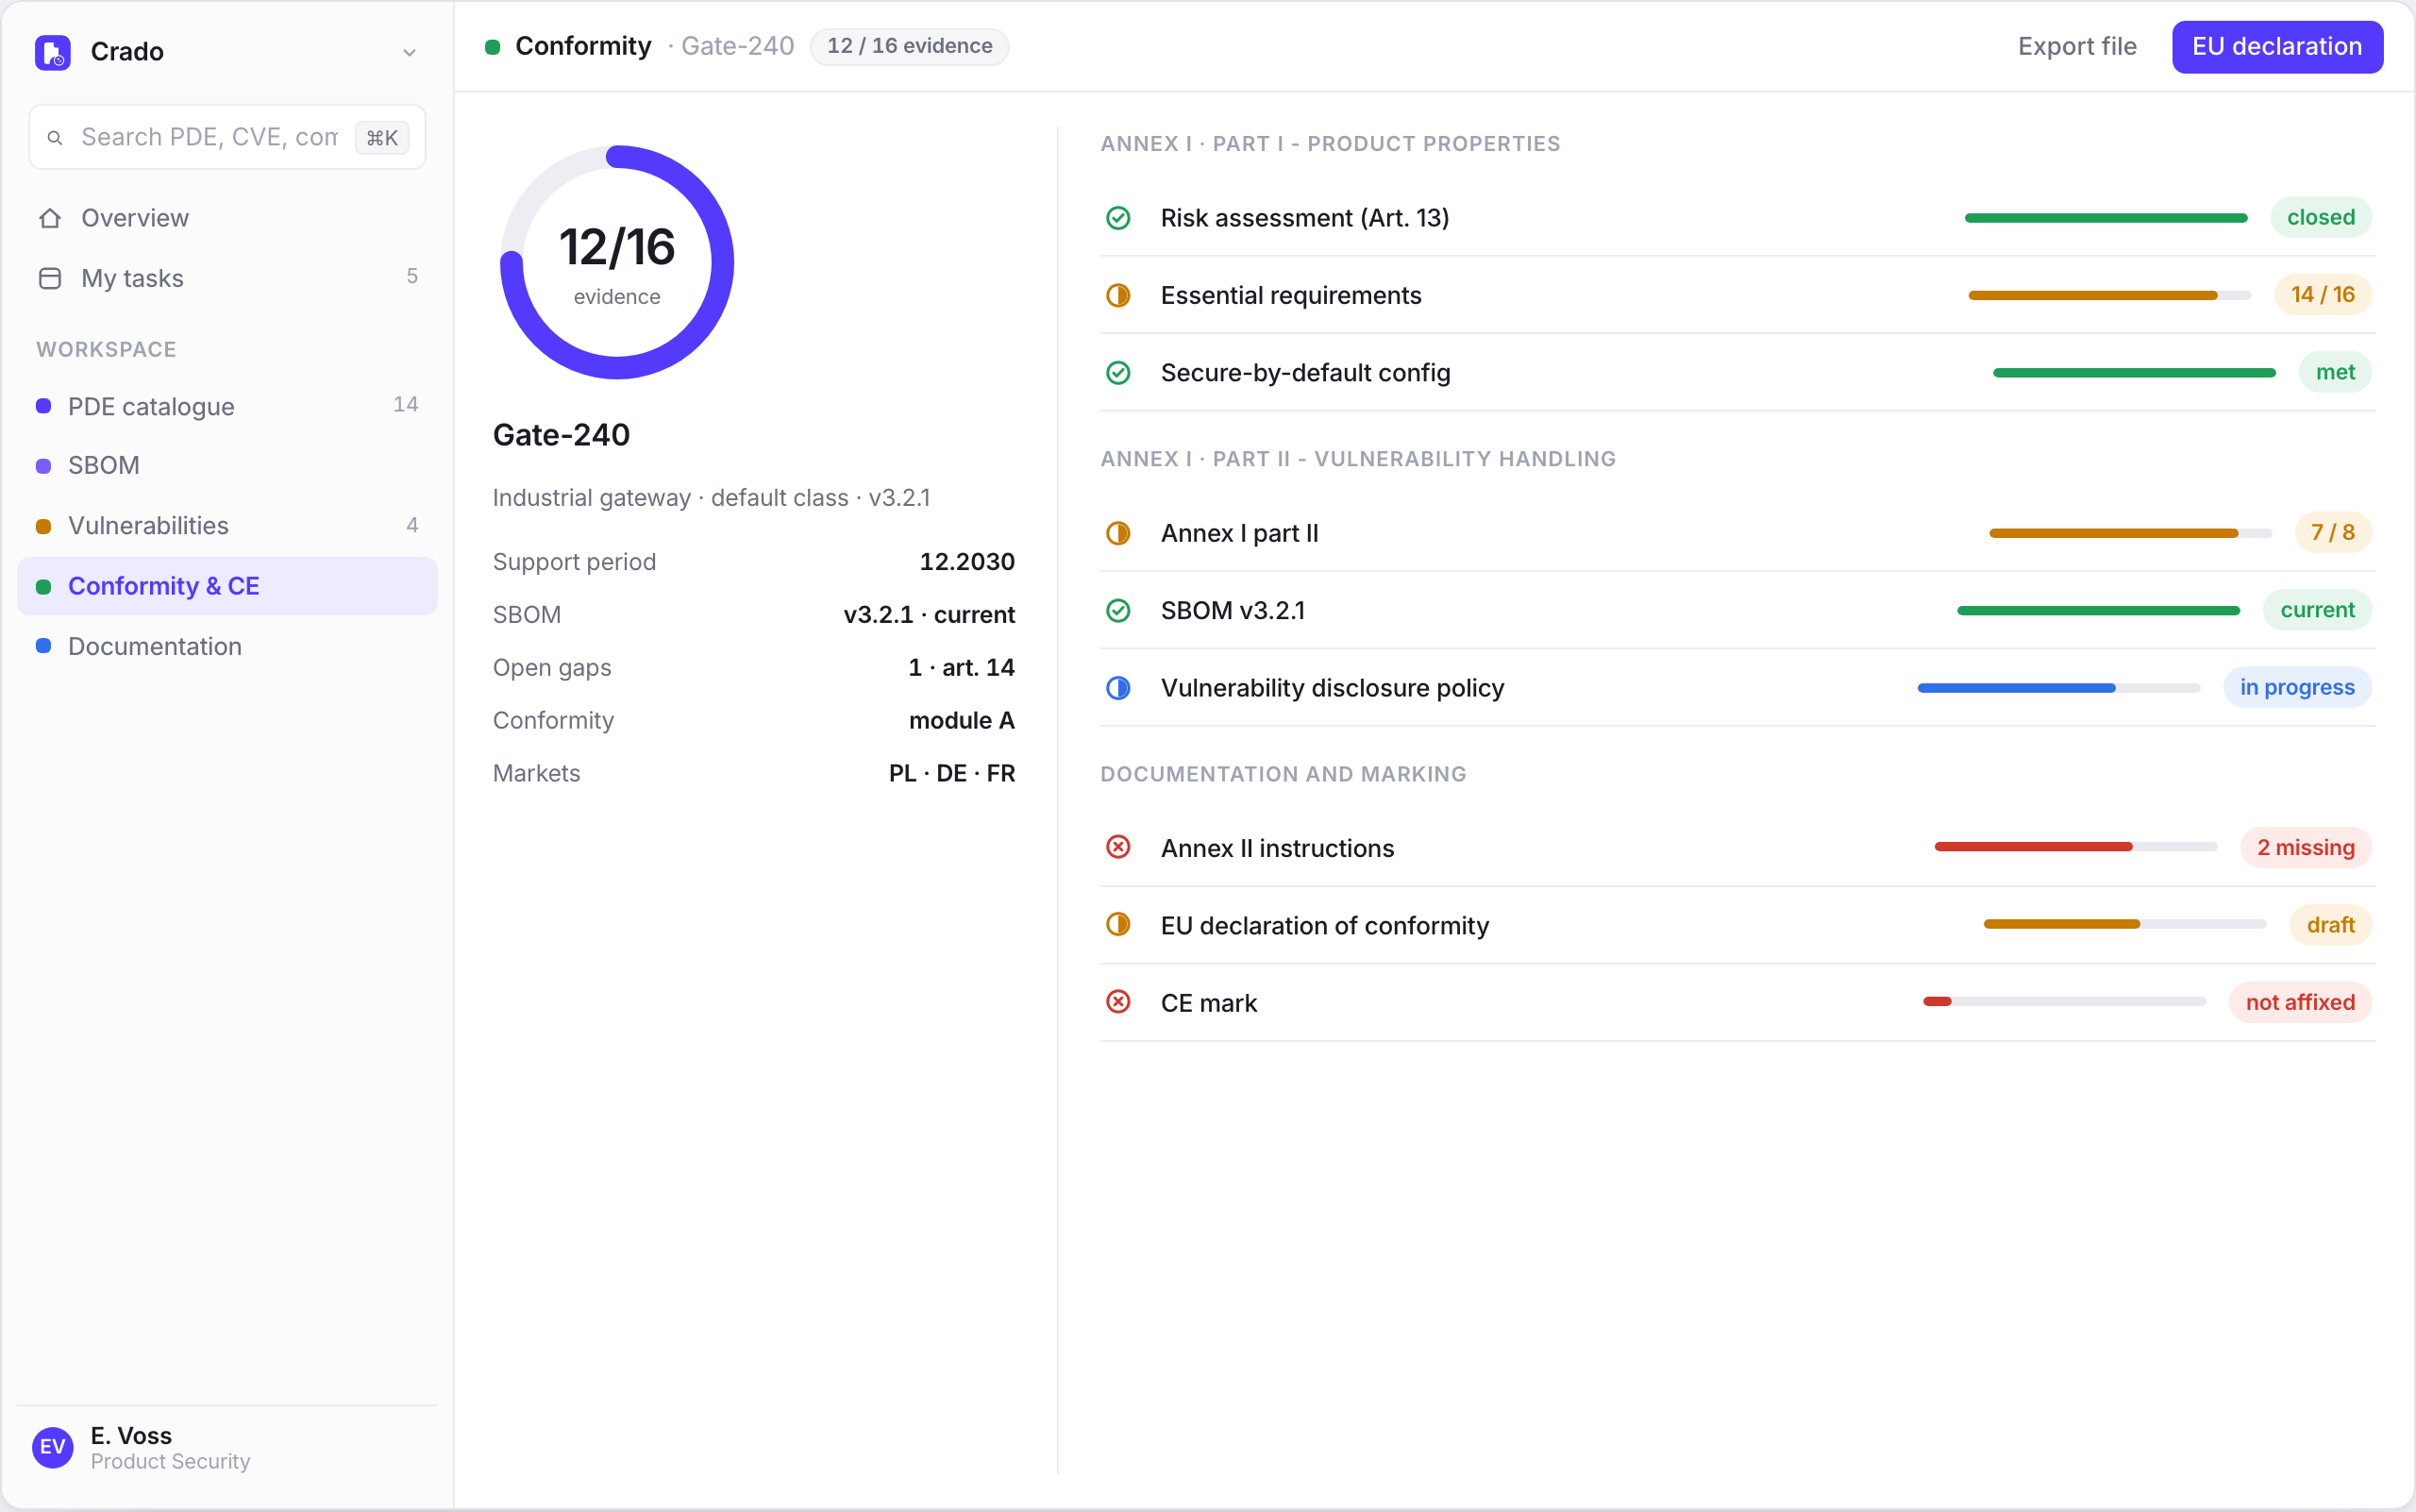
Plik techniczny gotowy na żądanie organu nadzoru rynku.
06
Ocena zgodności, deklaracja UE i znak, zanim produkt wyjdzie z magazynu.
Wchodzą wyroby: nazwa, wersja, typ (urządzenie / software / komponent), rynki, data udostępnienia, koniec okresu wsparcia.
Na każdym PDE znaczycie, czy CRA dotyczy, kto jest producentem w rozumieniu rozporządzenia i czy jest istotna zmiana.
Ocena ryzyka wiąże się z wymaganiami zasadniczymi. Luka nie żyje w osobnym Excelu.
Składniki z CI albo z importu, powiązane z CVE. Należyta staranność wobec dostawcy zostaje przy komponencie.
Kolejka podatności z zegarem 24h/72h. Plik techniczny, deklaracja UE, znak - zanim wyrób wyjdzie z magazynu.
SBOM, ocena ryzyka i plik techniczny zostają w waszej sieci. Nie prowadzimy chmury produktowej i nie prosimy o wysyłanie dokumentacji na zewnątrz.
Branże
Oprogramowanie
Nie musicie robić urządzenia, żeby wejść w CRA. Aplikacja, biblioteka, system wbudowany sprzedawany osobno - to produkt z elementami cyfrowymi, jeśli wprowadzacie go na rynek pod własnym znakiem.
IoT
CRA wymaga, żeby produkt nie szedł na rynek z znaną podatnością do wykorzystania, miał bezpieczne ustawienia domyślne i aktualizacje w zadeklarowanym okresie. To boli bardziej przy sprzęcie z firmware niż przy SaaS.
Przemysł
Linia, sterownik, HMI, bramka - jeśli wprowadzacie to na rynek UE jako wyrób, CRA pyta o projekt, komponenty i utrzymanie. Klienci przemysłowi nie chcą, żeby ten plik leżał w cudzej chmurze.
Elektronika
Do dotychczasowych dyrektyw dochodzi cyberbezpieczeństwo jako właściwość wyrobu. Producent musi mieć ocenę ryzyka, skład i okres wsparcia, zanim wyrób wejdzie do obrotu.
Kalendarz
10 grudnia 2024
Rozporządzenie obowiązuje. Pełne stosowanie wymagań zasadniczych przychodzi później.
11 czerwca 2026
Zaczynają obowiązywać przepisy o notyfikacji jednostek oceny zgodności.
11 września 2026
Producent zgłasza aktywnie wykorzystywane podatności i poważne incydenty: wczesne ostrzeżenie w 24h, pełne zgłoszenie w 72h, potem raport końcowy.
11 grudnia 2027
Produkt wprowadzany na rynek musi spełniać Annex I, przejść ocenę zgodności, mieć deklarację UE i znak CE. Trzeba utrzymać ocenę ryzyka, dokumentację, SBOM i okres wsparcia.
Baza wiedzy
Skróty do najważniejszych fragmentów rozporządzenia i narzędzia, które dodajemy.
Mapa produktów, ryzyko, dokumentacja i daty z rozporządzenia.
10.2024 wejście w życie, 09.2026 art. 14, 12.2027 znak CE.
Wymagania zasadnicze: właściwości produktu i obsługa podatności.
Producent, importer, dystrybutor, autoryzowany przedstawiciel.
Wczesne ostrzeżenie 24h, pełne zgłoszenie 72h, raport końcowy.
Lista kontrolna wymagań zasadniczych do pliku technicznego.
Policz koniec wsparcia i datę EOL dla wyrobu.
Nie. Podatności i zegar art. 14 są jednym z modułów. System prowadzi mapę produktów (PDE), ocenę ryzyka i Annex I, SBOM, dokumentację techniczną i ścieżkę do znaku CE.
Tak, jeśli wprowadzacie je na rynek Unii pod własną nazwą lub znakiem. PDE to nie tylko pudełko z elektroniką.
Zaczyna obowiązywać art. 14: aktywnie wykorzystywane podatności i poważne incydenty. Wczesne ostrzeżenie w 24h, pełne zgłoszenie w 72h, potem raport końcowy. Przez jednolity punkt do CSIRT siedziby i do ENISA.
Wymagania zasadnicze z Annex I, ocena zgodności, deklaracja UE i znak CE przy wprowadzaniu na rynek. Ocena ryzyka, SBOM, dokumentacja i okres wsparcia muszą już być prowadzone.
Nie. Crado AI instalujecie u siebie. SBOM i plik techniczny nie wychodzą na nasz serwer.
Nie. System zbiera dowody i prowadzi proces. Ocena zgodności i ewentualna jednostka zostają po waszej stronie.
Od kilku SKU do katalogu rzędu setek. Na rozmowie liczy się liczba PDE i to, czy macie już SBOM z pipeline.
To fikcyjny katalog (Gate-240, Lens OS). Pokazuje gęstość interfejsu, nie dane klienta.
Na hello@crado.eu. Odpowiadamy na adres, który podacie.