Hersteller
Wer das PDE unter eigenem Namen in Verkehr bringt. Hauptadressat: Entwurf, Risiko, SBOM, Support, Dokumentation, CE, Meldungen.
Verordnung (EU) 2024/2847
Der Cyber Resilience Act ist ein horizontaler Rahmen für Hardware und Software, die auf dem Unionsmarkt bereitgestellt werden. Die Fakten stammen aus dem Text, nicht aus einem Kanzlei-Memo.
Hauptadressat ist der Hersteller: wer ein Produkt mit digitalen Elementen unter eigenem Namen oder Zeichen in Verkehr bringt. Importeure und Händler haben eigene Pflichten. Ein Produkt mit digitalen Elementen ist ein Gerät oder eigenständige Software, einschließlich separat in Verkehr gebrachter Komponenten.
Wer das PDE unter eigenem Namen in Verkehr bringt. Hauptadressat: Entwurf, Risiko, SBOM, Support, Dokumentation, CE, Meldungen.
Bringt ein Produkt von außerhalb der EU auf den Unionsmarkt. Muss prüfen, ob der Hersteller seine Pflicht erfüllt hat, und die Akte aufbewahren.
Stellt das Produkt weiter bereit. Prüft Kennzeichnung, Anleitungen und ob CE überhaupt da ist.
Kann für den Kontakt mit Behörden benannt werden. Nimmt dem Hersteller weder Risikobewertung noch Anhang I ab.
10. Dezember 2024
Die Verordnung gilt. Die volle Anwendung der grundlegenden Anforderungen kommt später.
11. Juni 2026
Die Regeln zur Notifizierung von Konformitätsbewertungsstellen gelten.
11. September 2026
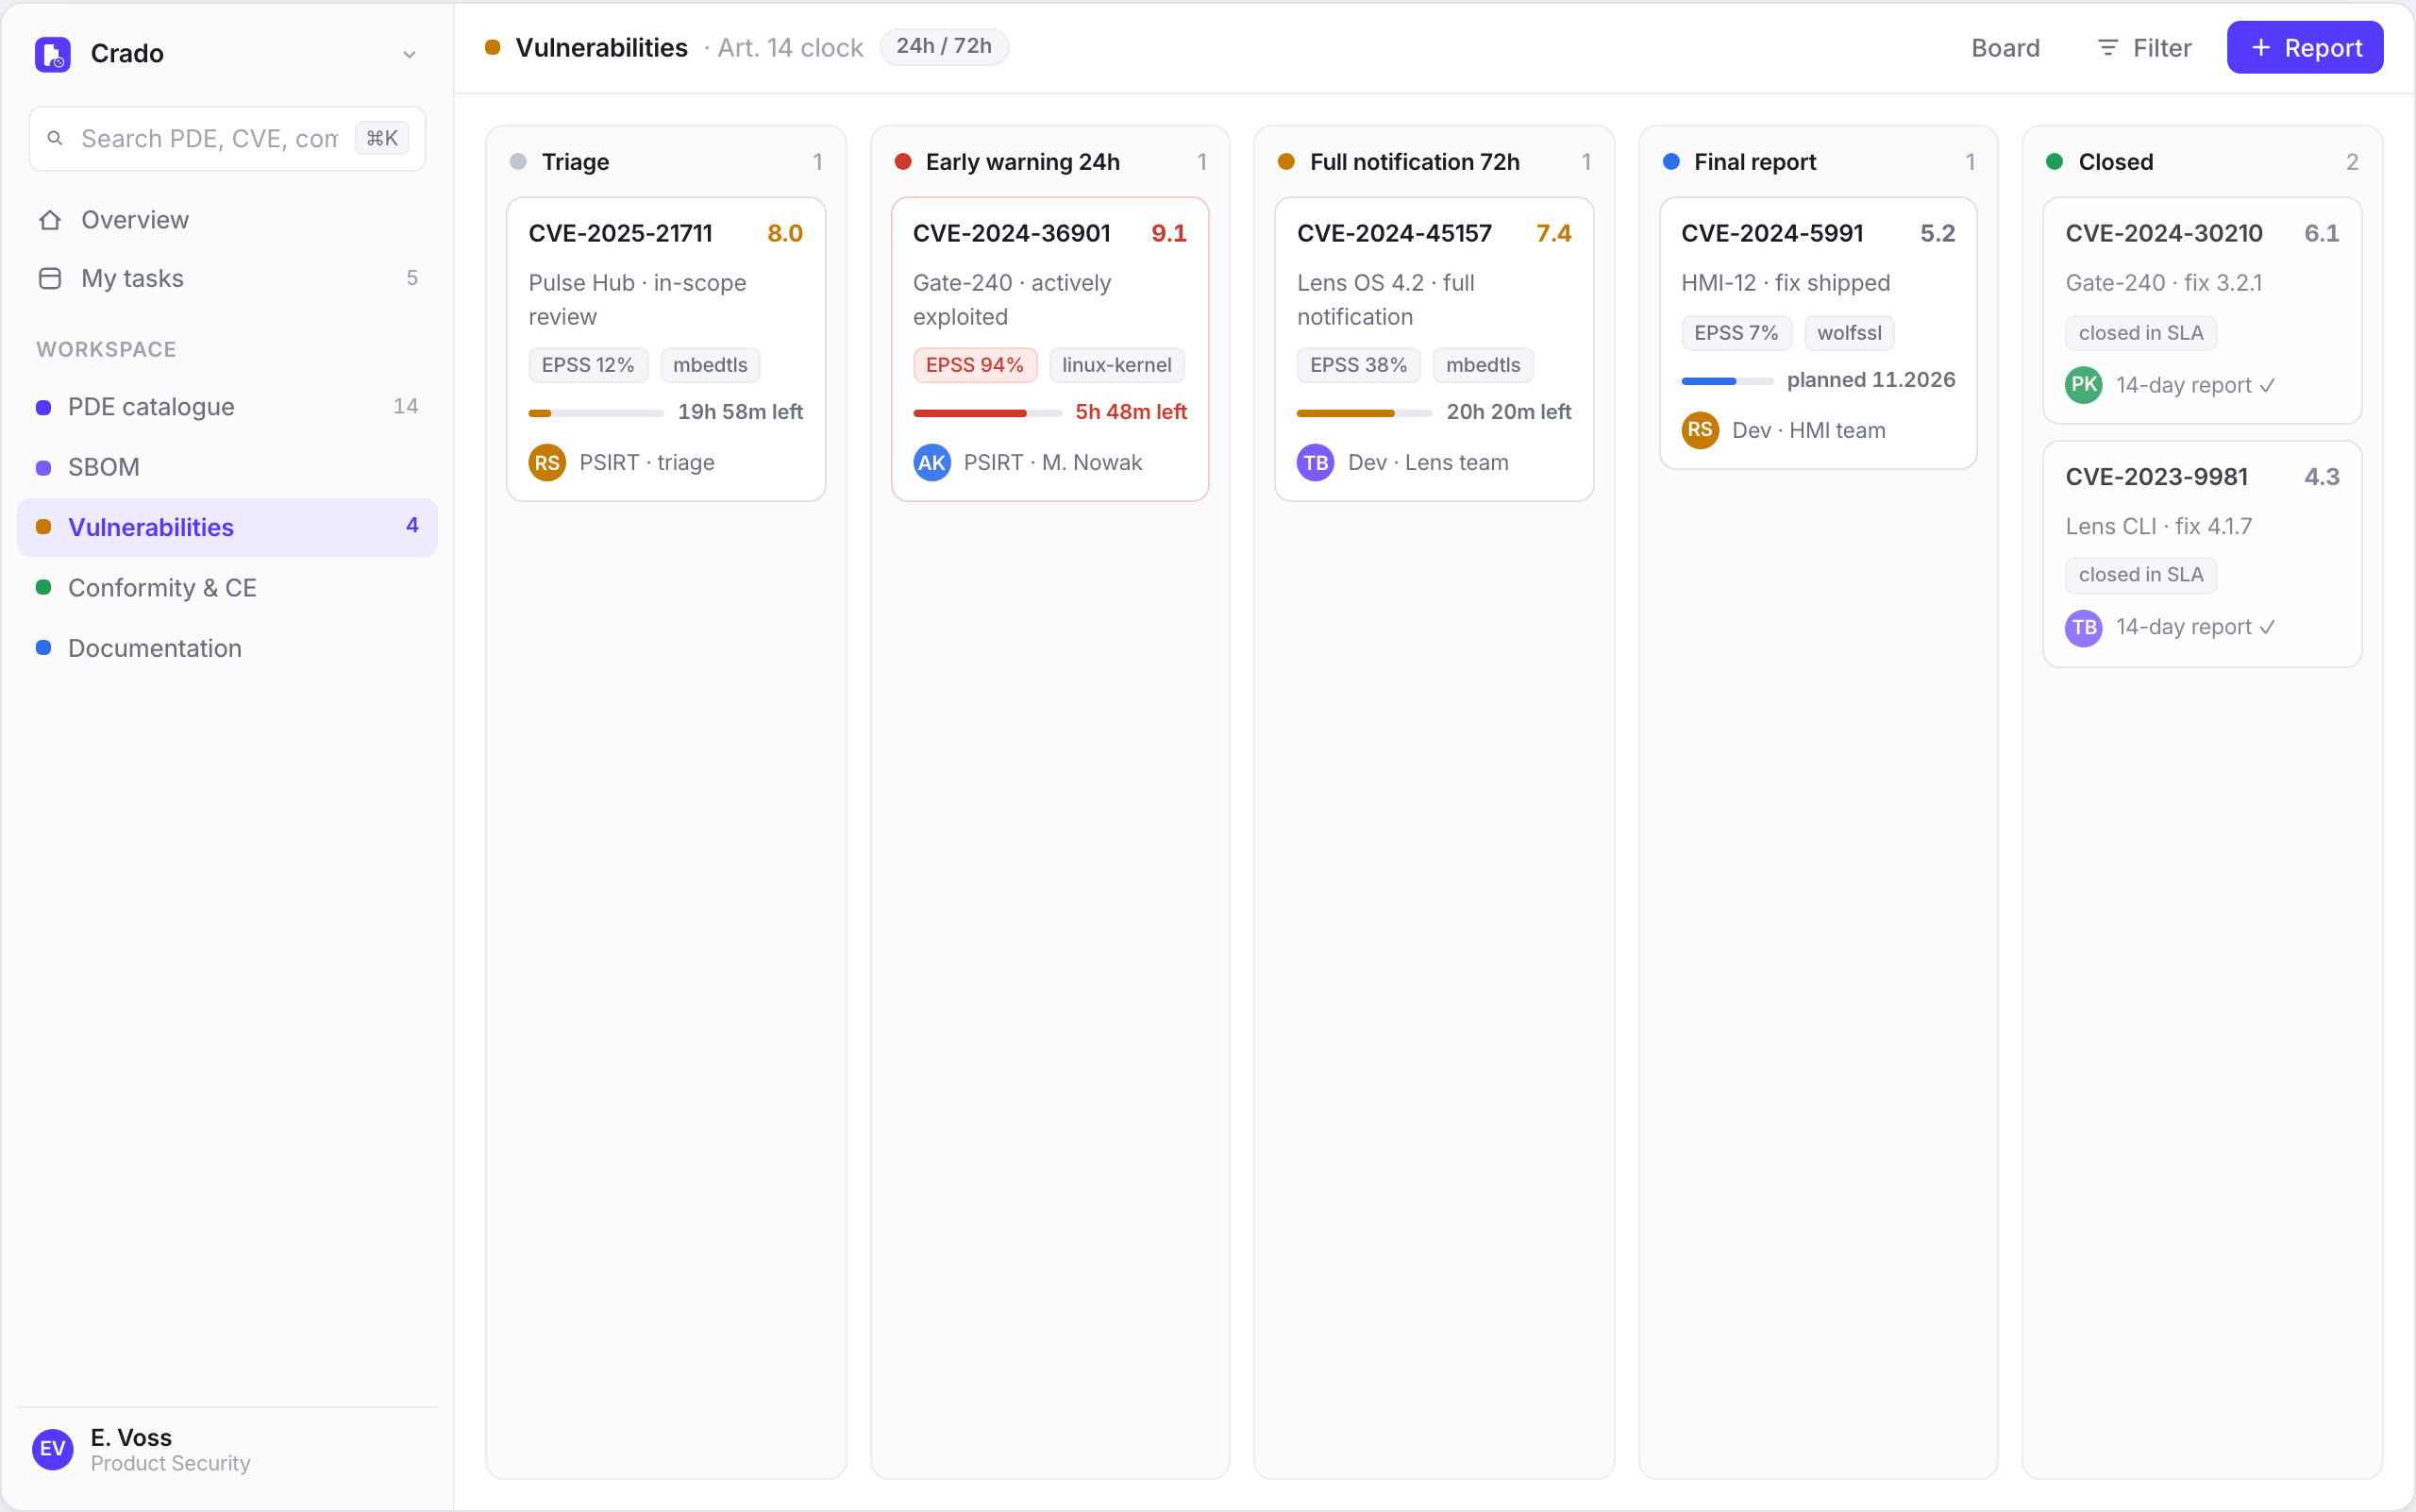
Hersteller melden aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle: Frühwarnung in 24 Stunden, vollständige Meldung in 72 Stunden, dann Abschlussbericht.
11. Dezember 2027
Ein in Verkehr gebrachtes Produkt muss Anhang I erfüllen, die Konformitätsbewertung abschließen sowie EU-Erklärung und CE-Kennzeichnung tragen. Risikobewertung, Dokumentation, SBOM und Supportzeitraum müssen laufen.
Angemessenes Cybersicherheitsniveau zum Risiko. Keine bekannten ausnutzbaren Schwachstellen beim Inverkehrbringen. Sichere Defaults. Updates, einschließlich automatischer mit klarem Opt-out. Zugangskontrolle, Integrität, Vertraulichkeit, kleinere Angriffsfläche, Datenminimierung.
Schwachstellen identifizieren und dokumentieren, einschließlich SBOM. Patches im Supportzeitraum. Tests. Öffentliche Disclosure-Politik. Koordinierte Offenlegung. Fixes ohne unnötige Verzögerung. Artikel 14 führt eine eigene Meldeuhr.
24h
Frühwarnung ab dem Moment, in dem Sie von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Vorfall wissen.
72h
Vollständige Meldung. Ein Kanal (SRP), an das CSIRT der Hauptniederlassung und an ENISA.
14 Tage / 1 Monat
Abschlussbericht: 14 Tage nach einem Fix bei einer Schwachstelle, ein Monat nach der 72h-Meldung bei einem Vorfall.
Quelle: Verordnung (EU) 2024/2847 und die Zusammenfassung der Europäischen Kommission.
Nein. Schwachstellen und die Uhr nach Artikel 14 sind ein Modul. Das System führt die Produktkarte (PDE), die Risikobewertung und Anhang I, SBOM, die technische Akte und den CE-Pfad.
Ja, wenn Sie sie unter eigenem Namen oder Zeichen auf den Unionsmarkt bringen. Ein PDE ist nicht nur eine Elektronikschachtel.
Artikel 14 gilt: aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle. Frühwarnung in 24 Stunden, vollständige Meldung in 72 Stunden, dann Abschlussbericht. Über die einheitliche Plattform an das CSIRT der Hauptniederlassung und an ENISA.
Grundlegende Anforderungen aus Anhang I, Konformitätsbewertung, EU-Erklärung und CE-Kennzeichnung beim Inverkehrbringen. Risikobewertung, SBOM, Dokumentation und Supportzeitraum müssen bereits laufen.
Nein. Sie installieren Crado AI bei sich. SBOM und technische Unterlagen landen nicht auf unserem Server.
Nein. Das System sammelt Nachweise und führt den Prozess. Die Konformitätsbewertung bleibt bei Ihnen.
Von wenigen SKUs bis zu einem Katalog in den Hunderten. Im Gespräch zählt die Zahl der PDE und ob schon eine SBOM aus der Pipeline kommt.
Ein fiktiver Katalog (Gate-240, Lens OS). Er zeigt die Dichte der Oberfläche, nicht Kundendaten.
An hello@crado.eu. Wir antworten an die Adresse, die Sie angeben.