Producent
Osoba, która wprowadza PDE na rynek pod własną nazwą. To główny adresat: projekt, ocena ryzyka, SBOM, wsparcie, dokumentacja, CE, zgłoszenia.
Rozporządzenie (UE) 2024/2847
Cyber Resilience Act to horyzontalne ramy dla sprzętu i oprogramowania udostępnianego na rynku Unii. Poniżej fakty z tekstu, nie interpretacja kancelarii.
Główny adresat to producent: osoba, która wprowadza produkt z elementami cyfrowymi na rynek pod własną nazwą lub znakiem. Obowiązki ciągną też importerzy i dystrybutorzy. Produkt z elementami cyfrowymi to zarówno urządzenie, jak i oprogramowanie samodzielne, w tym komponenty sprzedawane osobno.
Osoba, która wprowadza PDE na rynek pod własną nazwą. To główny adresat: projekt, ocena ryzyka, SBOM, wsparcie, dokumentacja, CE, zgłoszenia.
Wprowadza na rynek Unii wyrób spoza UE. Musi sprawdzić, czy producent zrobił swoje, i przechować dokumentację.
Udostępnia wyrób dalej. Weryfikuje oznakowanie, instrukcje i to, czy CE w ogóle jest.
Może być ustanowiony do kontaktu z organami. Nie zdejmuje z producenta oceny ryzyka ani Annex I.
10 grudnia 2024
Rozporządzenie obowiązuje. Pełne stosowanie wymagań zasadniczych przychodzi później.
11 czerwca 2026
Zaczynają obowiązywać przepisy o notyfikacji jednostek oceny zgodności.
11 września 2026
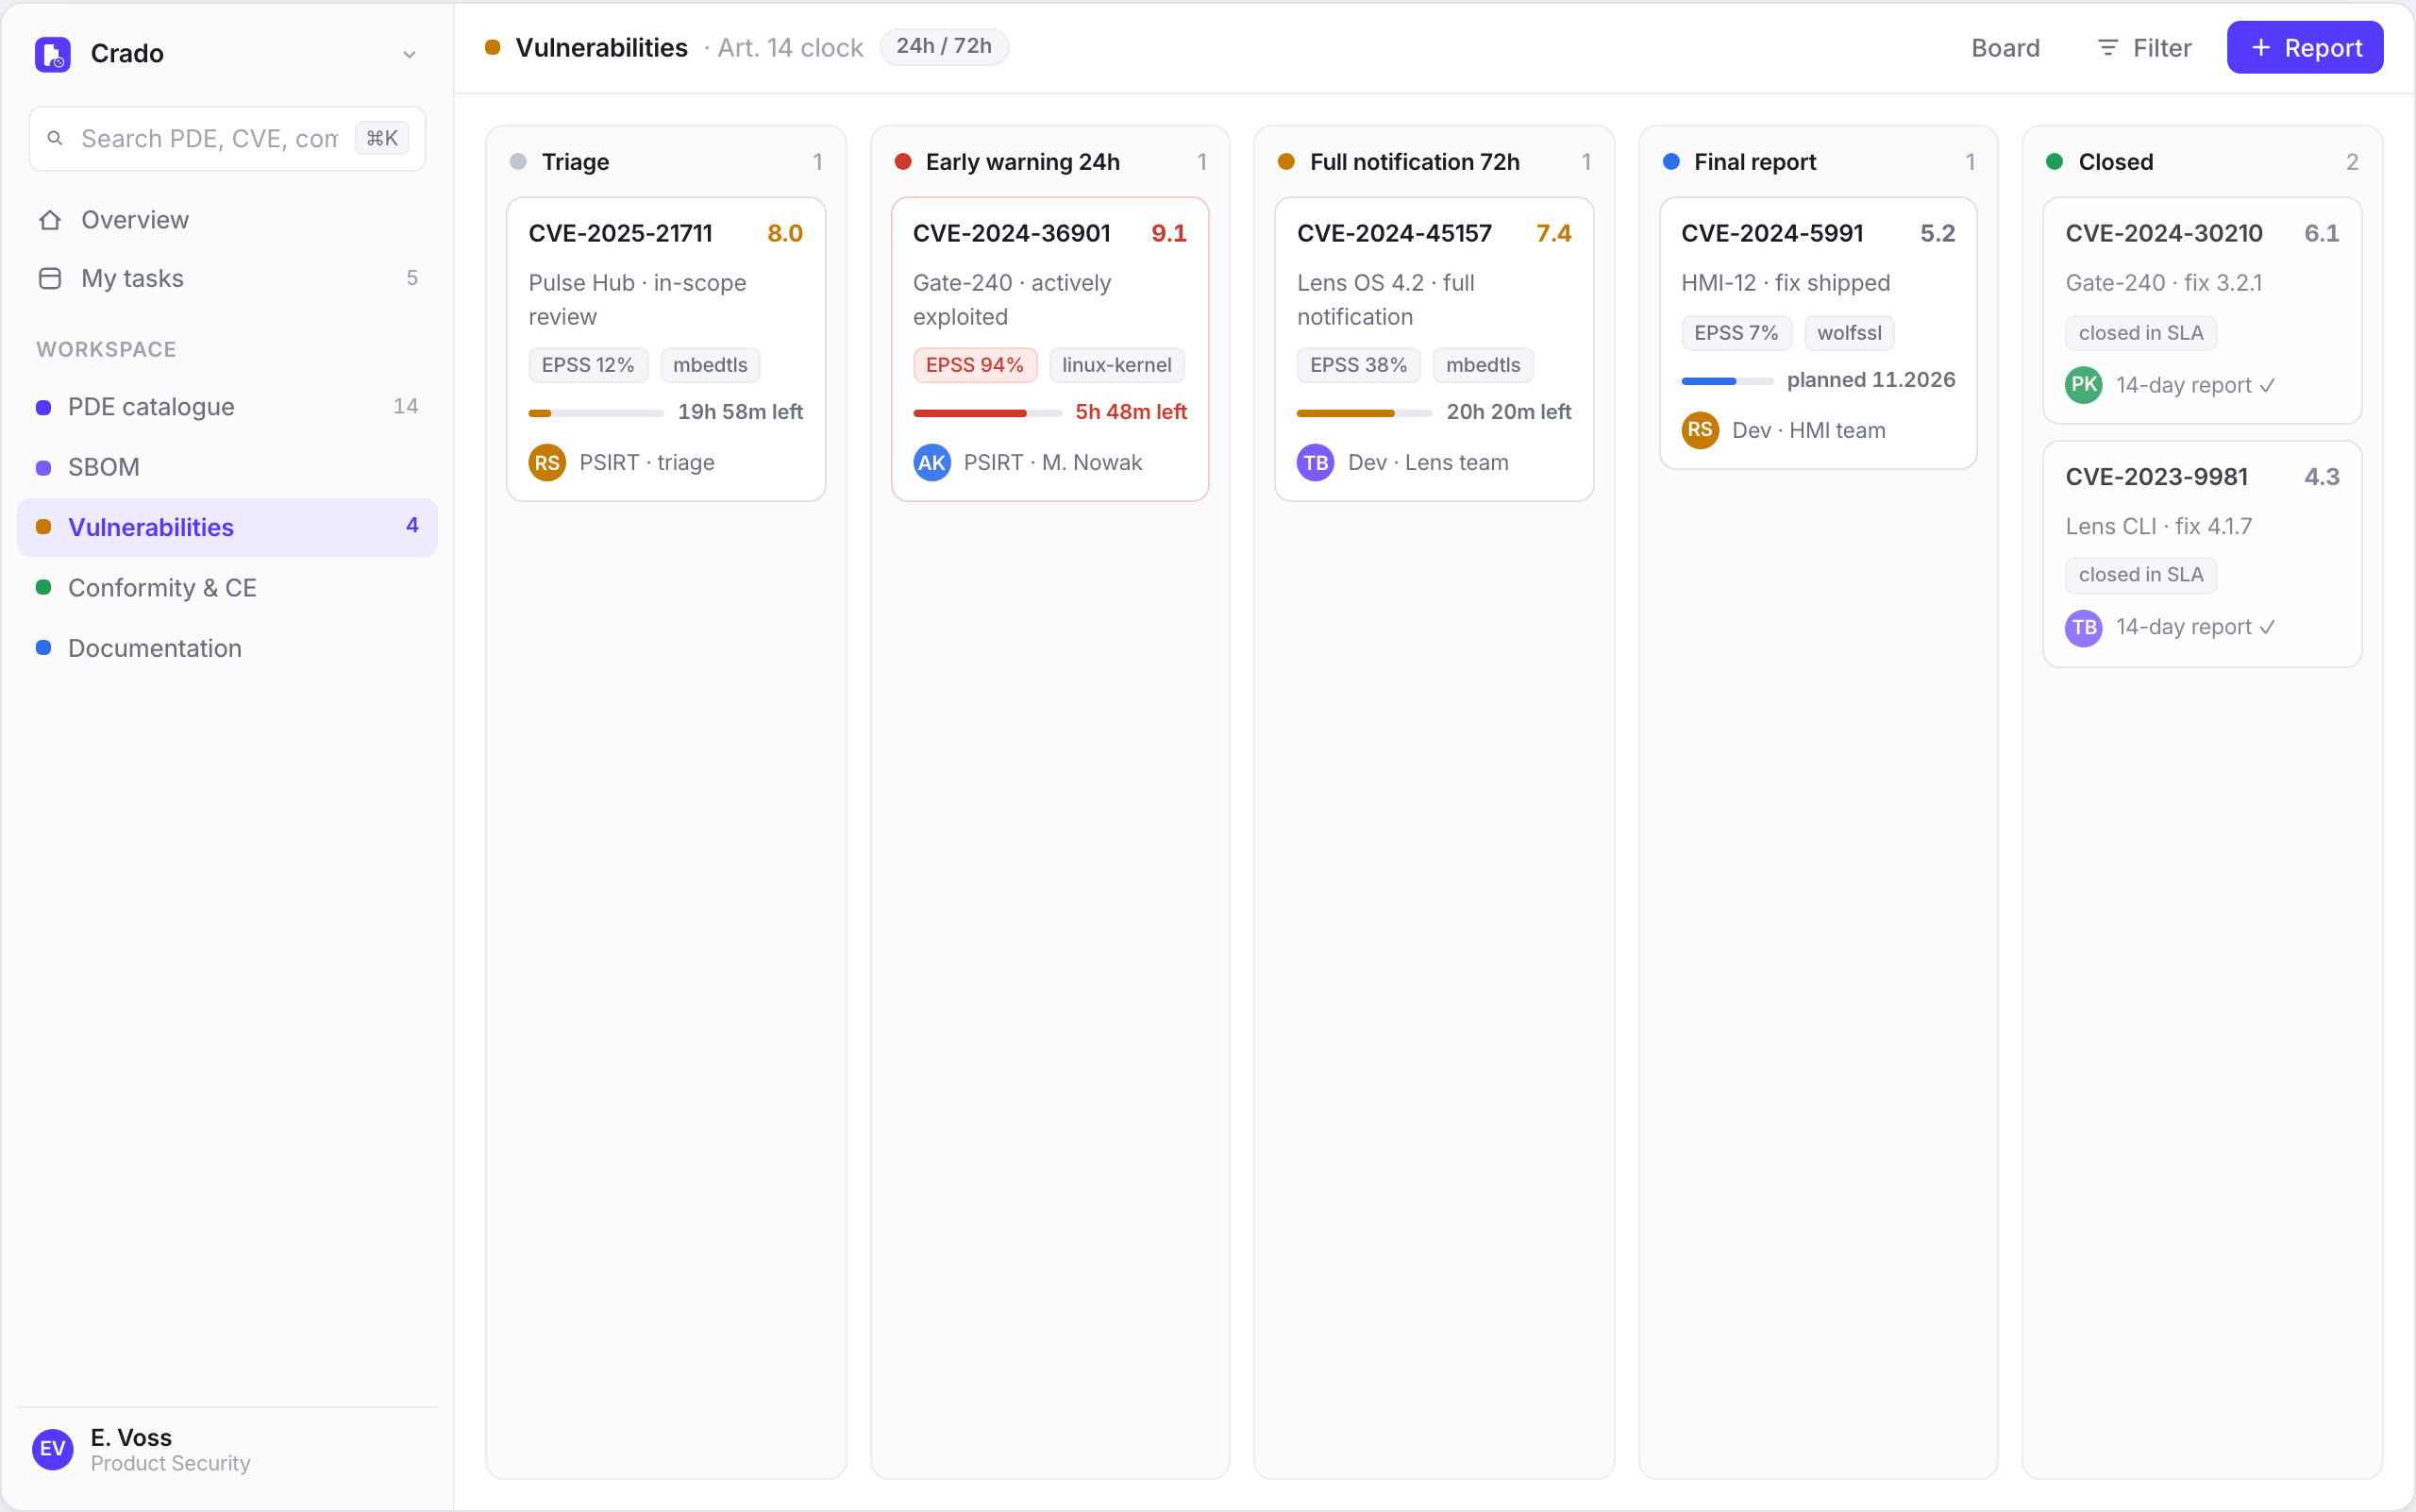
Producent zgłasza aktywnie wykorzystywane podatności i poważne incydenty: wczesne ostrzeżenie w 24h, pełne zgłoszenie w 72h, potem raport końcowy.
11 grudnia 2027
Produkt wprowadzany na rynek musi spełniać Annex I, przejść ocenę zgodności, mieć deklarację UE i znak CE. Trzeba utrzymać ocenę ryzyka, dokumentację, SBOM i okres wsparcia.
Odpowiedni poziom cyberbezpieczeństwa względem ryzyka. Brak znanych podatności do wykorzystania przy wprowadzeniu. Bezpieczna konfiguracja domyślna. Aktualizacje, w tym automatyczne z jasnym opt-out. Ochrona przed nieuprawnionym dostępem, integralność, poufność, ograniczenie powierzchni ataku, minimalizacja danych.
Identyfikacja i dokumentowanie podatności, w tym SBOM. Łatanie w okresie wsparcia. Testy. Publiczna polityka ujawniania. Koordynowane ujawnianie. Udostępnianie poprawek bez zbędnej zwłoki. Art. 14 osobno liczy zegar zgłoszeń.
24h
Wczesne ostrzeżenie od momentu, w którym wiecie o aktywnie wykorzystywanej podatności albo poważnym incydencie.
72h
Pełne zgłoszenie. Jednym kanałem (SRP), do CSIRT miejsca siedziby, równolegle do ENISA.
14 dni / 1 miesiąc
Raport końcowy: 14 dni od poprawki przy podatności, miesiąc od zgłoszenia 72h przy incydencie.
Źródło: rozporządzenie (UE) 2024/2847 oraz podsumowanie Komisji Europejskiej.
Nie. Podatności i zegar art. 14 są jednym z modułów. System prowadzi mapę produktów (PDE), ocenę ryzyka i Annex I, SBOM, dokumentację techniczną i ścieżkę do znaku CE.
Tak, jeśli wprowadzacie je na rynek Unii pod własną nazwą lub znakiem. PDE to nie tylko pudełko z elektroniką.
Zaczyna obowiązywać art. 14: aktywnie wykorzystywane podatności i poważne incydenty. Wczesne ostrzeżenie w 24h, pełne zgłoszenie w 72h, potem raport końcowy. Przez jednolity punkt do CSIRT siedziby i do ENISA.
Wymagania zasadnicze z Annex I, ocena zgodności, deklaracja UE i znak CE przy wprowadzaniu na rynek. Ocena ryzyka, SBOM, dokumentacja i okres wsparcia muszą już być prowadzone.
Nie. Crado AI instalujecie u siebie. SBOM i plik techniczny nie wychodzą na nasz serwer.
Nie. System zbiera dowody i prowadzi proces. Ocena zgodności i ewentualna jednostka zostają po waszej stronie.
Od kilku SKU do katalogu rzędu setek. Na rozmowie liczy się liczba PDE i to, czy macie już SBOM z pipeline.
To fikcyjny katalog (Gate-240, Lens OS). Pokazuje gęstość interfejsu, nie dane klienta.
Na hello@crado.eu. Odpowiadamy na adres, który podacie.